
Preguntas frecuentes
Una empresa de ciberseguridad en España protege los sistemas y los datos de otras organizaciones: los vigila las 24 horas y prueba sus defensas. En TecnetOne lo hacemos con un SOC agéntico que no descansa y con pentesting que pone a prueba tus defensas, y te ayudamos a reunir durante todo el año la evidencia que piden el GDPR y tus clientes, con la certificación ISO/IEC 27001 como respaldo.
El artículo 33 del GDPR pide notificar a la Agencia Española de Protección de Datos las violaciones de seguridad que supongan un riesgo para las personas, sin dilación y, si es posible, en un máximo de 72 horas. El artículo 83 prevé multas de hasta 20 millones de euros o el 4% de la facturación anual global.
La directiva (UE) 2022/2555 está aprobada, pero a octubre de 2026 España aún no la ha transpuesto. Existe un anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad y sigue vigente el Real Decreto-ley 12/2018. Si tu sector entra en NIS2, conviene empezar ya a reunir evidencia de monitoreo continuo y gestión de incidentes.
Revisa que la vigilancia opere 24/7 sin subcontratarse, que la empresa tenga certificación ISO/IEC 27001 y que conozca el GDPR y lo que viene con NIS2. Pide un reporte de ejemplo: debe traer evidencia suficiente para preparar una notificación a la AEPD dentro de las 72 horas o responder la auditoría de un cliente. Confirma también el idioma y los horarios de atención.
El monitoreo 24/7 de un SOC es la base, porque genera la evidencia que necesitas para notificar dentro de las 72 horas del GDPR. Le sigue un pentesting que te muestre qué corregir primero. Si tu sector puede entrar en NIS2, un análisis de brechas con TecnetGRC te dice qué controles te faltan frente a ISO 27001.
Sí. El monitoreo funciona a distancia: instalas un agente en cada equipo y lo vigilamos las 24 horas. No necesitas instalar hardware ni recibir visitas, y el pentesting y el cumplimiento también se trabajan de forma remota, con reportes en español que puedes presentar a tu dirección o a un auditor.
El monitoreo 24/7 de TecnetSOC Agentic cuesta de USD 19 a 37 por dispositivo al mes, según el plan que elijas. Puedes probarlo 30 días antes de decidir: instalas el agente en tus equipos y ves cómo investigamos cada alerta y qué evidencia recibes en los reportes. Conoce los planes en nuestra página de TecnetSOC Agentic.
TecnetSOC Agentic se conecta a lo que ya usas: tu antivirus, firewall, correo y nube se quedan como están, con más de 40 integraciones, y si falta alguna la evaluamos. Desde el plan Guard incluye SIEM, EDR/XDR, RMM, vulnerabilidades e inventario, con eventos y almacenamiento ilimitados: pagas por equipo. Agentes de IA atienden cada detección las 24 horas, la investigan y responden, nuestro equipo aprueba lo crítico y la operación es 200X más eficiente que un SOC tradicional.
Lo último en ciberseguridad, explicado por nuestro equipo
Guías, análisis y tendencias para que tu equipo de TI vaya siempre un paso adelante.
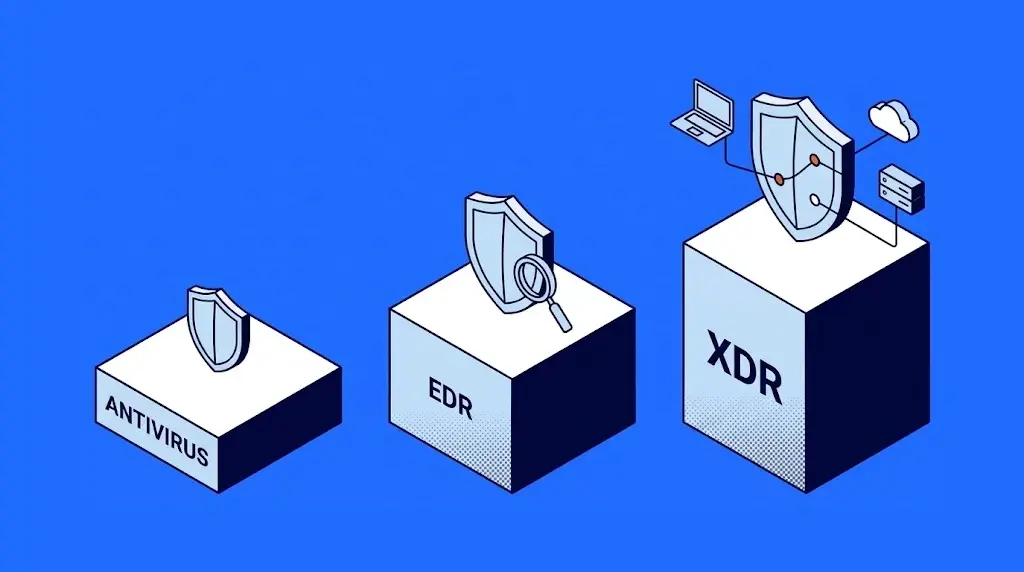
EDR vs antivirus vs XDR: qué es cada uno y cuál necesita tu empresa
Un EDR vigila el comportamiento de tus equipos; el antivirus bloquea lo conocido y el XDR cruza todas las fuentes. En qué se diferencian y cuál …
Leer más
Cuánto cuesta un SOC como servicio en México: precios y qué incluye
Un SOC como servicio en México cuesta de 15 a 40 USD por dispositivo al mes. Qué incluye el precio, modelos de cobro y cómo comparar cotizaciones.
Leer más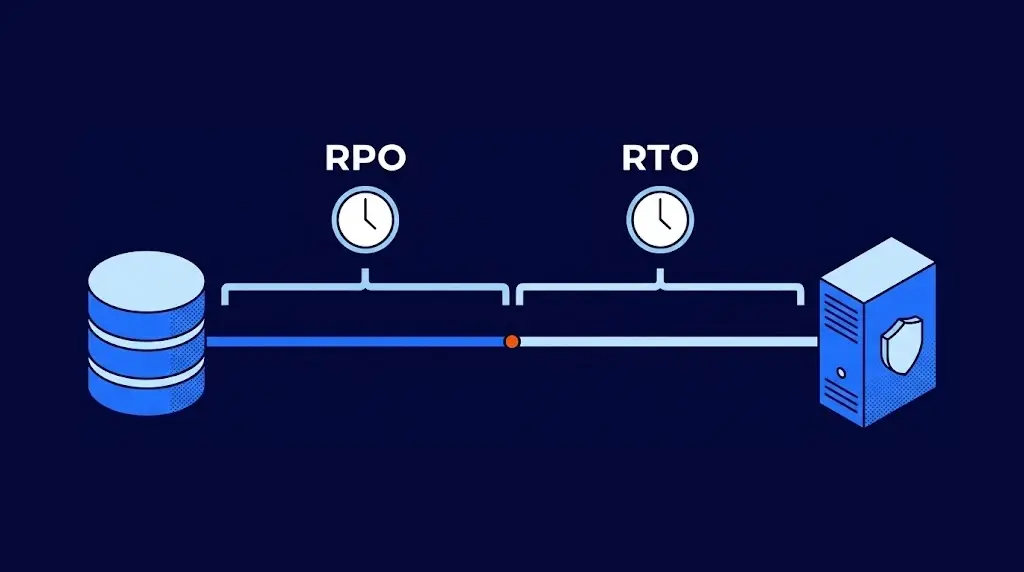
RTO y RPO explicados con ejemplos: cómo fijarlos en tu empresa
El RTO mide cuánto puede estar detenido un sistema y el RPO cuánta información puedes perder. Diferencias, ejemplos por sistema y cómo calcularlos.
Leer más