Triagem: você não precisa revisar os alertas um por um
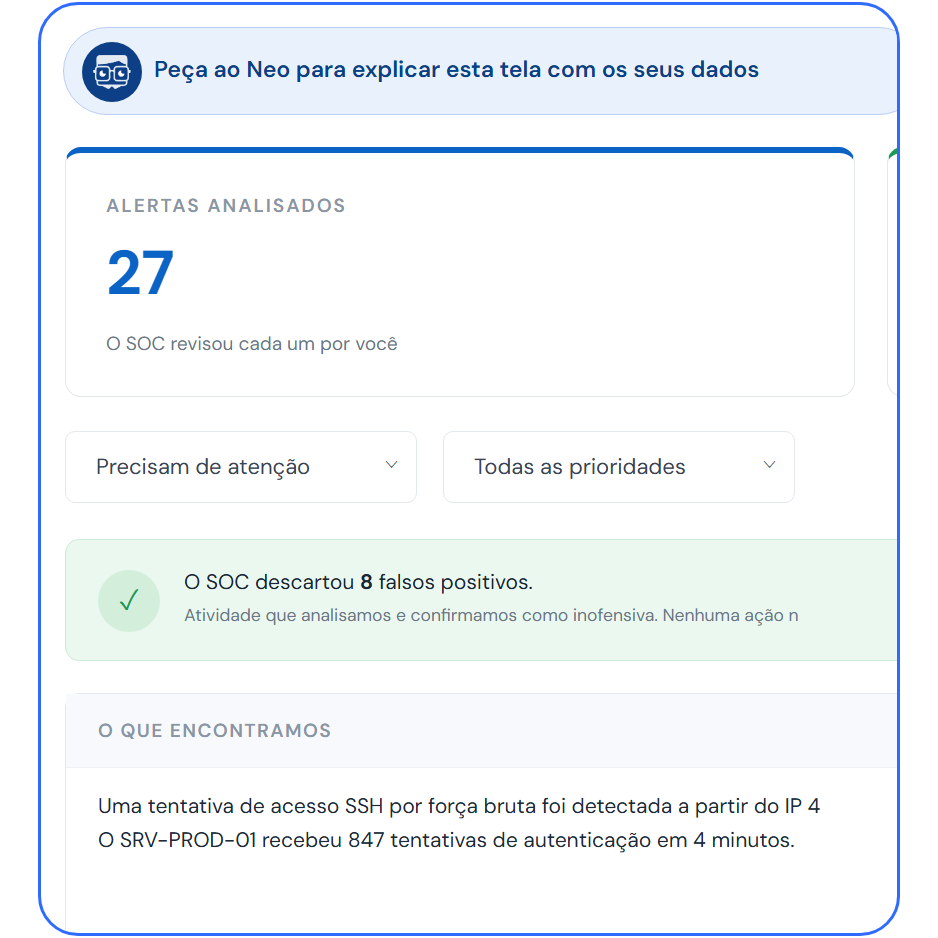
A TI recebe milhares de alertas por dia, e a maioria é alarme falso. Um agente revisa cada um assim que aparece e deixa para você só os que merecem atenção.
SOC agêntico 24x7 para equipes de TI sobrecarregadas com milhares de alertas e falsos positivos.
+8 anos protegendo empresas de diferentes setores
Conectamos seus sistemas e nossos agentes vigiam sua operação o ano inteiro
Na reunião depois do incidente, todos olham para a sua equipe antes de qualquer outra área.
Seu cliente descobre que as informações dele estiveram em risco, e a consequência é o fim da relação com você.
Um auditor pede os registros, e você precisa buscá-los equipamento por equipamento para depois organizá-los.
Um console por ferramenta, e alguém da sua equipe juntando capturas de tela para o relatório semanal.
Um SOC agêntico que não pisca nem por um segundo
A TI recebe milhares de alertas por dia, e a maioria é alarme falso. Um agente revisa cada um assim que aparece e deixa para você só os que merecem atenção.
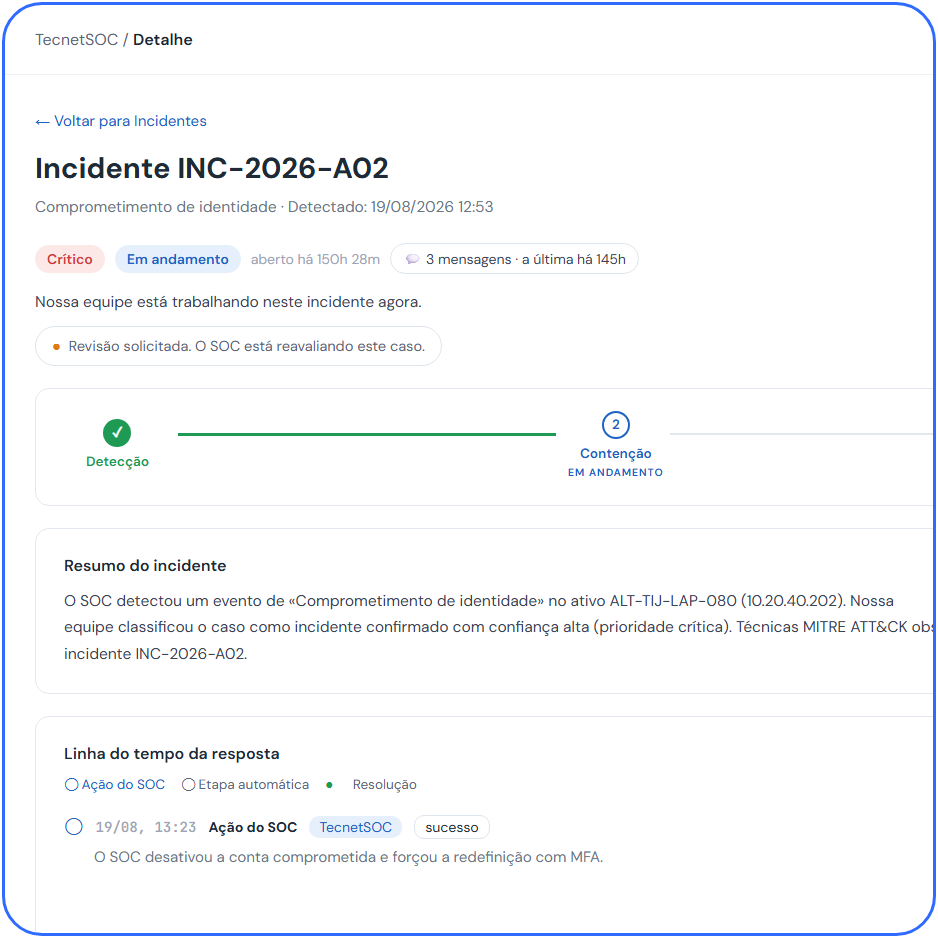
Antes, um analista abria várias telas diferentes para entender o que aconteceu: quem entrou, de onde e o que tocou. Agora reunimos essas peças em uma só visão.
Diante de uma ameaça confirmada, preparamos a resposta e executamos na hora o que é de baixo risco. Tudo o que for crítico, decidimos junto com a sua equipe.
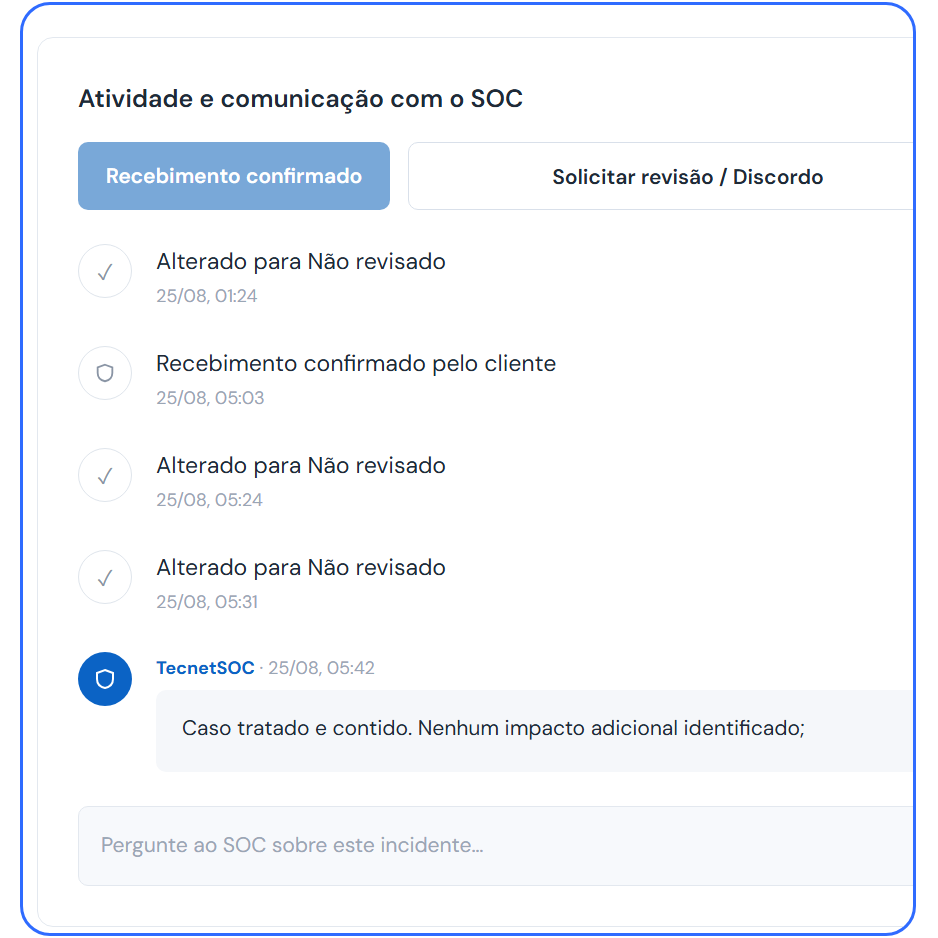
Registramos cada ação no momento em que acontece. Quando o auditor chega, você não precisa montar o dossiê de última hora, porque ele já está pronto.
Olá, sou o Neo
Seu analista de plantão com IA dentro do TecnetSOC
Você pede que ele investigue um equipamento, um usuário ou um sinal, e ele abre o caso como um analista de plantão: entrega um veredito passo a passo.
Também age quando você pede: por exemplo, executar um backup, simular uma recuperação de desastres ou colocar um e-mail suspeito em quarentena.
Você pergunta o que significam os dados que o TecnetSOC está mostrando, e ele responde com contexto. Com um clique, monta o resumo executivo.
Serviços de SOC 24x7 em um só lugar para trabalhar com a sua equipe
Do que sua empresa expõe na internet até o equipamento que precisa ser isolado no meio da manhã
Vigilância contínua da sua rede e dos seus endpoints, sem que você precise cobrir turnos.
Cada alerta é investigado e correlacionado antes de chegar a um analista.
Casos registrados do começo ao fim, com SLA formal acordado com você.
Acompanhamos a disponibilidade e o desempenho da sua rede, das aplicações e da infraestrutura, além das ameaças de segurança.
Inventário completo da sua rede: servidores, dispositivos e software instalado. Você sabe o que tem e o que falta proteger.
Aplicamos as atualizações críticas antes que uma vulnerabilidade conhecida vire porta de entrada.
Detecção e contenção em cada dispositivo, sempre com a sua aprovação antes de isolar incidentes críticos.
Detectamos e priorizamos o que corrigir primeiro, conforme o risco real.
Monitoramento contínuo do que sua empresa expõe, antes que alguém explore.
Filtragem de phishing e de comprometimento de e-mail corporativo antes que cheguem à caixa de entrada dos seus usuários.
Simulações de phishing e treinamento contínuo para os seus usuários, para que o fator humano deixe de ser o elo mais fraco.
Evidências e relatórios executivos enviados aos perfis da sua equipe que você definir no portal, prontos para a diretoria.
Um integrante da equipe TecnetSOC cria seu acesso com Microsoft SSO ou e-mail e senha. Ao entrar na plataforma, o guia de início mostra passo a passo o que fazer para começar a ver dados reais.
Este é o passo mais importante. Você baixa e instala o agente TecnetSOC conforme o seu sistema operacional: Windows, macOS DMG/PKG ou Linux DEB/RPM. Sem configurações manuais adicionais, reuniões sem fim ou horas da sua equipe de TI.
O agente TecnetSOC ativa automaticamente o que o seu plano inclui, e você começa a ter dados reais sem fazer mais nada.
Por que escolher um SOC gerenciado com agentes de cibersegurança?
| Fator | SOC tradicional | TecnetSOC (SOC agêntico) |
|---|---|---|
| Os alertas |
SOC tradicional
Milhares de alertas sem filtro. Seu analista decide o que olhar, às cegas. |
TecnetSOC (SOC agêntico)
Priorizamos cada alerta em segundos com triagem autônoma e filtramos o que é de baixo risco antes que chegue a uma pessoa. |
| O aviso |
SOC tradicional
Você depende do suporte do fabricante ou da sua equipe interna, e ninguém diz quando o seu alerta começa a ser atendido de fato, nem em quanto tempo. |
TecnetSOC (SOC agêntico)
Seu alerta entra em investigação em segundos sem fila, e quando o caso é confirmado como crítico nossa equipe intervém para decidir com você ou conforme o playbook. |
| A cobertura |
SOC tradicional
Cobertura 24x7 significa turnos rotativos, desgaste da equipe e rotatividade de pessoal. |
TecnetSOC (SOC agêntico)
Cobrimos sua operação 24x7 com agentes ativos, para que sua equipe deixe de apagar incêndios e mantenha o foco no que importa. |
| Suas ferramentas |
SOC tradicional
Um console para o antivírus, outro para o firewall, outro para o e-mail, e cada um garante que está tudo bem. |
TecnetSOC (SOC agêntico)
Integramos mais de 40 ferramentas que sua empresa já usa, para que você veja tudo em uma única plataforma. |
| A auditoria |
SOC tradicional
Evidências de conformidade montadas à mão na noite anterior à auditoria: capturas de tela, conversas, arquivos e e-mails que alguém precisa buscar um por um. |
TecnetSOC (SOC agêntico)
Tudo fica registrado na plataforma, e os membros da sua equipe recebem, conforme o perfil, relatórios semanais, mensais, trimestrais e anuais de forma automática. |
| O que você paga |
SOC tradicional
O SOC é vendido em partes: os agentes, a inteligência artificial e as integrações são cotados à parte, ou você mesmo precisa providenciá-los. |
TecnetSOC (SOC agêntico)
Uma única assinatura por dispositivo que já inclui os agentes, a IA e mais de 40 integrações. Você escolhe o plano e tudo funciona. |
Preço por dispositivo a partir de 19 USD ao mês, com plano gratuito para até 10 equipamentos. Agentes, IA e integrações incluídos.
Precisa de Backup, DLP ou AntiSpam? , os add-ons são configurados sobre qualquer plano.
Por que a TecnetOne?
Operamos sob os mesmos padrões que ajudamos você a cumprir.
Nossa própria equipe de suporte atende cada caso conforme a criticidade, em português.
A equipe que responde quando algo acontece é a mesma que conhece sua operação todos os dias.
Você sempre vê o histórico do que estamos fazendo, não um "está tudo bem" genérico.
Os padrões que sustentam o nosso trabalho
Como temos apoiado empresas como a sua
( 5 )
"A experiência da TecnetOne na administração de serviços em nuvem é impressionante. Eles nos ajudaram a implementar e manter nossa infraestrutura de forma eficiente."
( 5 )
"A resposta foi a que se espera de um fornecedor de primeira linha: rápida, precisa, sem precisar explicar duas vezes o que estava acontecendo. É o tipo de fornecedor que a gente gostaria de ter identificado antes de precisar dele."
( 5 )
"A gestão da nossa infraestrutura em nuvem está nas mãos da TecnetOne há vários anos. A equipe conhece a fundo o nosso ambiente, e por isso qualquer mudança, escalonamento ou incidente é atendido."
( 5 )
"A equipe entende o nosso ambiente e conhece a nossa operação. Sempre nos dá recomendações, e o preparo dela aparece na qualidade do serviço no dia a dia."
O MDR (Managed Detection and Response, ou detecção e resposta gerenciadas) é o serviço em que um provedor detecta e responde a ameaças por você. O SOC as a Service cobre a operação de segurança de forma mais ampla, com vulnerabilidades, conformidade e relatórios. No TecnetSOC, a proteção de endpoints (EDR) começa no plano Guard, e os planos Response e Compliance incluem MDR: detecção e resposta gerenciadas em endpoint, e-mail e identidade, além de evidências para auditoria e relatórios.
Depois que você termina de instalar os agentes, começa a ver informações no seu portal no mesmo dia, no seu ritmo. Montar um SOC próprio, por outro lado, leva de 6 a 18 meses entre contratar analistas, comprar ferramentas e criar os playbooks de resposta.
Nos dois casos, sim. Se você tem equipe de TI, são disciplinas diferentes: a TI mantém a operação e os projetos, e o SOC monitora as ameaças 24 horas por dia. Nós detectamos e respondemos, e sua equipe recebe só o que exige uma decisão dela. Se você não tem área de segurança, nós somos essa área: não é preciso contratar ninguém para começar.
O NOC (centro de operações de rede) cuida da disponibilidade e do desempenho da rede, das aplicações e da infraestrutura. O SOC cuida da segurança: detecta, investiga e responde a ameaças. No TecnetSOC, o monitoramento de rede (NOC) faz parte do plano Compliance, junto com o SOC.
Não. O monitoramento trabalha sobre registros de atividade e padrões de comportamento, e não sobre o conteúdo dos seus arquivos, e-mails ou conversas. Processamos apenas o necessário para detectar anomalias, sob os controles da ISO 27001, e o escopo exato fica por escrito no seu contrato.
Se você decidir não contratar, sua conta passa automaticamente para o plano Visibility, que é gratuito até 10 dispositivos e renovável a cada ano. Você não precisa reinstalar nada nem configurar os agentes de novo.
O TecnetSOC custa a partir de 19 USD por dispositivo ao mês no plano Guard, 27 USD no Response e 37 USD no Compliance; com faturamento anual, os valores caem para 17, 24 e 34 USD. O plano Visibility é gratuito para até 10 dispositivos. A cobrança é por dispositivo protegido, sem comprar infraestrutura, e o Response inclui 30 dias de teste sem método de pagamento. O preço já inclui os agentes, a inteligência artificial e mais de 40 integrações; nada disso é cobrado à parte. O detalhe de cada plano está na seção de planos desta página.
Sim. O TecnetSOC inclui SIEM: correlaciona os eventos dos seus computadores, servidores, nuvem e identidades com o framework MITRE ATT&CK, e os agentes de IA e nossos analistas investigam cada alerta 24 horas por dia. Também inclui a gestão de vulnerabilidades em todos os planos: análise contínua de CVE em computadores e servidores, com a severidade CVSS. A partir do plano Guard, soma-se a aplicação de patches, priorizados pelo risco real de exploração (catálogo KEV da CISA e probabilidade EPSS) e com verificação de correção. Você não precisa licenciar um SIEM à parte: o agente do TecnetSOC o implanta conforme o seu plano. Se você busca uma avaliação pontual com relatório e sessão de resultados, conheça nossa análise de vulnerabilidades.
Sim. A TecnetOne é certificada na ISO/IEC 27001, a norma internacional de gestão da segurança da informação. Isso significa que a nossa própria operação, incluindo o SOC que monitora nossos clientes, funciona sob um sistema de gestão de segurança auditado por um terceiro. Com o TecnetSOC também ajudamos nossos clientes a se prepararem para a própria certificação: o plano Compliance habilita o TecnetGRC, a plataforma para gerenciar riscos, controles, evidências e o espaço de documentos do auditor.
Sim. Nossa equipe atende em português, tanto na conversa comercial quanto no suporte. O monitoramento e a resposta a incidentes funcionam 24x7, e os planos são cobrados em dólares (USD).
Antes de contratar um SOC tradicional ou começar do zero, teste o nosso
O TecnetSOC combina agentes de IA que investigam cada alerta em segundos com analistas que decidem o que fazer com ele.