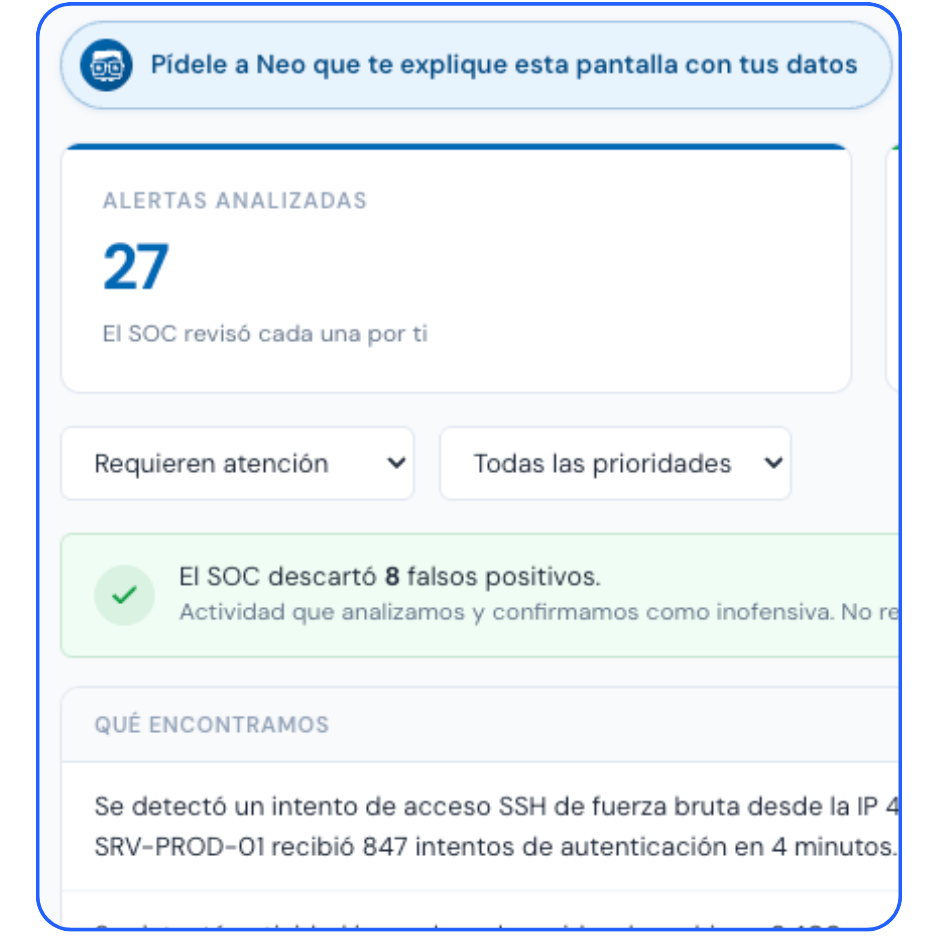
Triaje: No necesitas revisar alertas una por una
TI recibe miles de alertas al día y la mayoría son falsas alarmas. Un agente las revisa todas apenas aparecen, descarta y te deja solo las que sí necesitas ver.
Agentic SOC 24/7 para equipos de TI saturados con miles de alertas y falsos positivos.
+8 años protegiendo a empresas de diferentes sectores
Conectamos tus sistemas, activamos el monitoreo y nuestros agentes vigilan todo el año
En la reunión que sigue al incidente, todos voltean a ver a tu equipo antes que a otra área.
Tu cliente se entera de que su información estuvo en riesgo y la consecuencia es romper relaciones contigo.
Un auditor pide registros, y tienes que buscarlos equipo por equipo para luego ordenarlo.
Una consola por herramienta, y alguien de tu equipo juntando capturas para el reporte semanal.
Un SOC Agéntico que no parpadea ni un segundo
TI recibe miles de alertas al día y la mayoría son falsas alarmas. Un agente las revisa todas apenas aparecen, descarta y te deja solo las que sí necesitas ver.
Antes, un analista abría un grupo de pantallas distintas para entender qué pasó: quién entró, desde dónde y qué tocó. Ahora juntamos esas piezas en una sola vista.
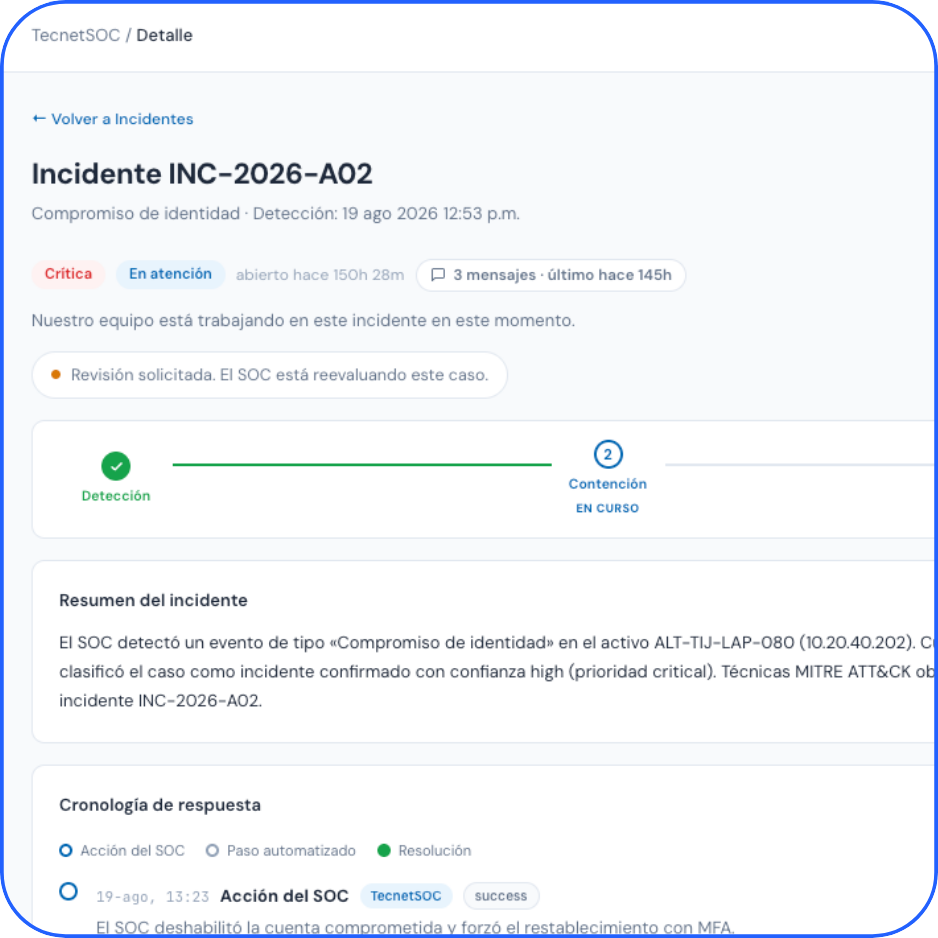
Frente a una amenaza confirmada, preparamos la respuesta y ejecutamos al instante lo que es de bajo riesgo. Todo lo que sea crítico lo decidimos en conjunto con tu equipo.
Registramos cada acción en el momento que ocurre. Cuando llega tu auditor, no tienes que armar el expediente a última hora, porque ya está listo.
Hola, soy Neo
Tu analista de guardia con IA dentro de TecnetSOC
Le pides que investigue un equipo, un usuario o una señal, y abre el caso como un analista de turno: te da un veredicto paso a paso.
También actúa cuando se lo pides. Corre un respaldo, simula una recuperación ante desastres o pasa a cuarentena un correo sospechoso.
Le preguntas qué significan los datos que está mostrando TecnetSOC, y te responde con contexto. Con un clic, te arma el resumen ejecutivo.
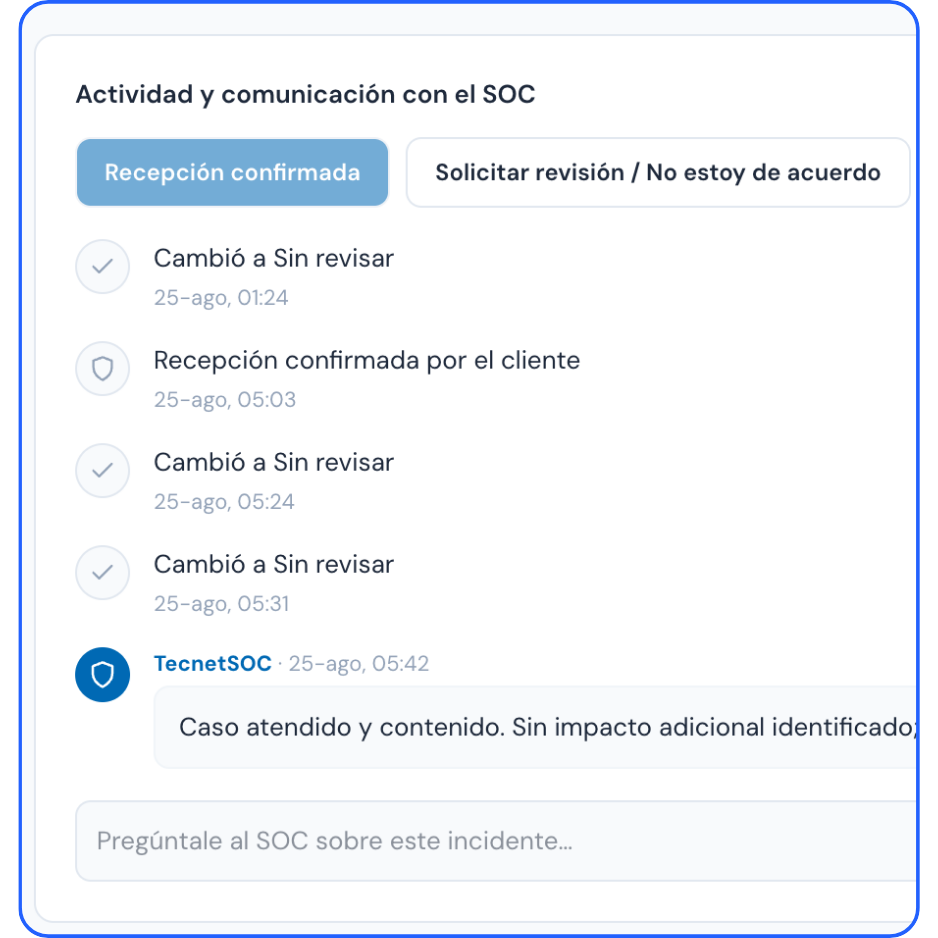
TecnetSOC es el lugar para trabajar en equipo
Desde lo que tu empresa expone en internet hasta el equipo que hay que aislar a media mañana
Vigilancia continua de tu red, endpoints, sin que tengas que cubrir turnos de tu lado.
Cada alerta se investiga y se correlaciona antes de llegar a un analista.
Casos registrados en bitácora de principio a fin, con SLA formal acordado contigo.
Vigilamos la disponibilidad y el rendimiento de tu red, apps e infraestructura, no solo amenazas de seguridad.
Inventario completo de tu red: servidores, dispositivos y software instalados. Sabes que tienes y qué falta proteger.
Desplegamos las actualizaciones críticas antes de que una vulnerabilidad conocida se convierta en la puerta de entrada.
Detección y contención en cada dispositivo, siempre con tu aprobación antes de aislar incidentes críticos.
Detectamos y priorizamos qué parchar primero, según el riesgo real.
Monitoreo continuo de lo que tu empresa expone, antes de que alguien más lo explote.
Filtrado de phishing y compromiso de correo empresarial antes de que entre a la bandeja de tus usuarios.
Simulacros de phishing y capacitación continua para tus usuarios, y así el eslabón humano no sea el más débil.
Evidencia y reportes ejecutivos que se envían a los roles de tu equipo que definas en el portal, listos para dirección.
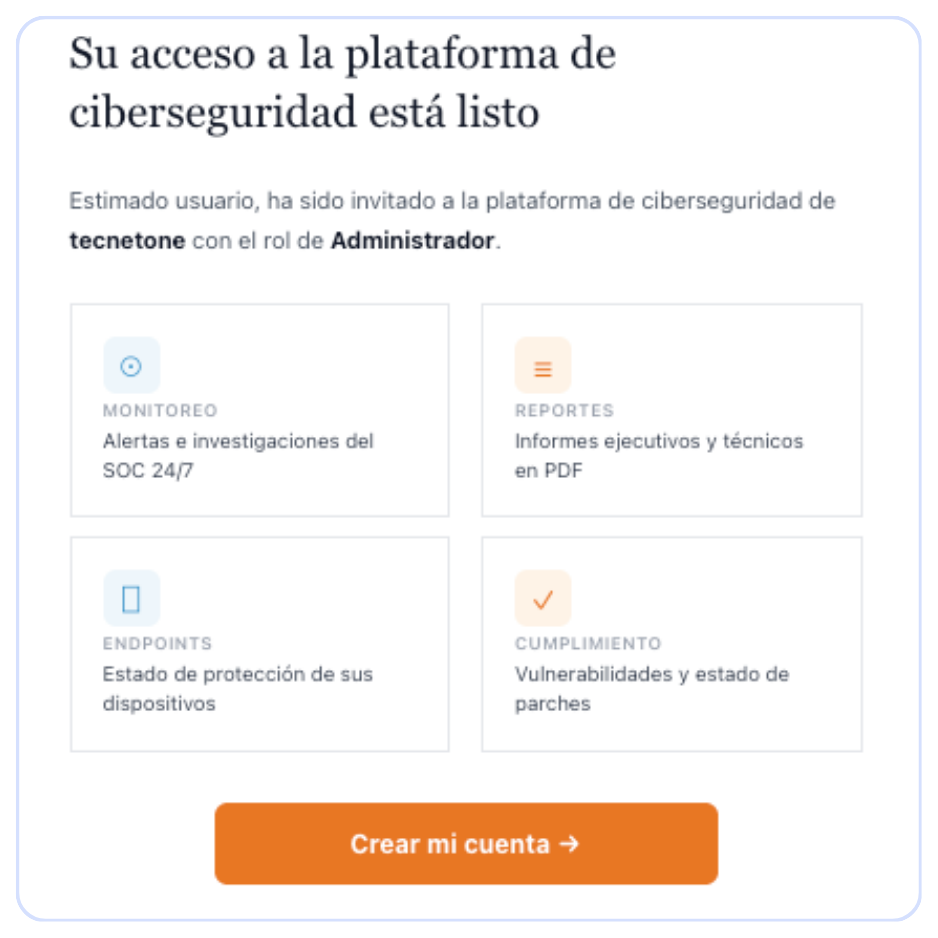
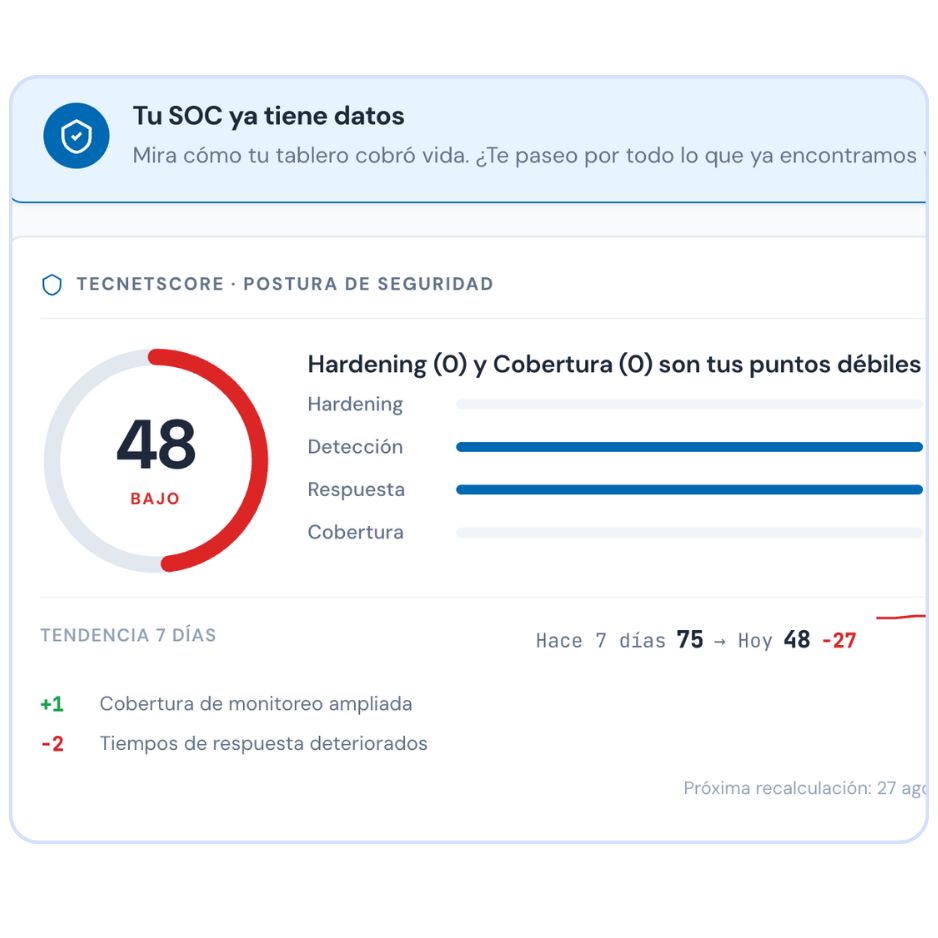
Un agente de TecnetSOC da el alta con Microsoft SSO o email/contraseña. Al entrar a la plataforma, te recibirá la guía de inicio que te indica paso a paso lo que debes hacer para comenzar a ver datos reales en la plataforma.
Este es el paso más importante, descargas e instalas el agente TecnetSOC según tu sistema operativo: Windows, macOS DMG/PKG, o Linux DEB/RPM. Sin configuraciones manuales adicionales, reuniones infinitas o demandar tiempo de tu equipo de TI.
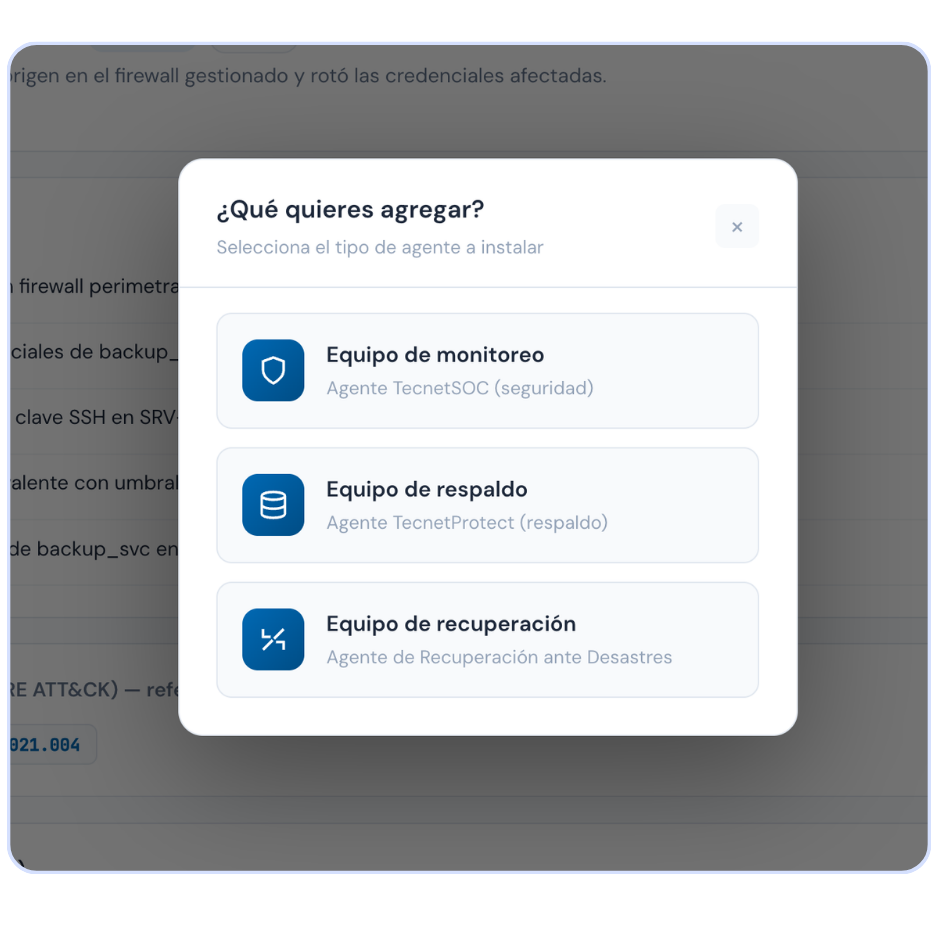
El agente TecnetSOC activa automáticamente el despliegue que incluye tu plan para que comiences a tener datos reales, no necesitas hacer nada más.
¿Por qué elegir un SOC con agentes de ciberseguridad?
| Factor | SOC tradicional | TecnetSOC (SOC agéntico) |
|---|---|---|
| Las alertas |
SOC tradicional
Miles de alertas sin filtrar. Tu analista decide qué mirar, a ciegas. |
TecnetSOC (SOC agéntico)
Priorizamos cada alerta en segundos con triaje autónomo, así filtramos lo que es de bajo riesgo antes de que llegue a un humano. |
| El aviso |
SOC tradicional
Dependes del soporte del fabricante o de tu equipo interno, y nadie te dice cuándo empieza a atenderse realmente tu alerta, ni en cuánto tiempo. |
TecnetSOC (SOC agéntico)
Tu alerta entra a investigación en segundos sin hacer fila, y cuando el caso se confirma crítico nuestro equipo interviene para tomar decisiones contigo o según el playbook. |
| La cobertura |
SOC tradicional
Cobertura 24/7 significa turnos rotativos, desgaste del equipo y rotación de personal. |
TecnetSOC (SOC agéntico)
Cubrimos tu operación 24/7 con agentes activos, para que tu equipo deje de apagar incendios y perder foco en lo importante. |
| Tus herramientas |
SOC tradicional
Una consola para el antivirus, otra para el firewall, otra para el correo, y cada una jura que todo está bien. |
TecnetSOC (SOC agéntico)
Nos integramos con más de 40 herramientas que tu empresa ya usa, para que veas todo desde una sola plataforma. |
| La auditoría |
SOC tradicional
Evidencia de cumplimiento armada a mano la noche antes de la auditoría: capturas de pantalla, conversaciones, archivos y correos que alguien tiene que ir a buscar uno por uno. |
TecnetSOC (SOC agéntico)
Todo queda registrado en la plataforma para que los miembros de tu equipo, según su rol, reciban un reporte semanal, mensual, trimestral y anual de forma automática. |
| Lo que pagas |
SOC tradicional
El SOC se vende por piezas: los agentes, la inteligencia artificial y las integraciones se cotizan aparte, o las tienes que poner tú. |
TecnetSOC (SOC agéntico)
Una sola suscripción por dispositivo que ya incluye los agentes, la IA y más de 40 integraciones. Eliges el plan y todo funciona. |
Precio por dispositivo desde 19 USD al mes, con plan gratuito hasta 10 equipos. Agentes, IA e integraciones incluidos.
¿Necesitas Backup, DLP o AntiSpam? , los add-ons se configuran sobre cualquier plan.
¿Por qué TecnetOne?
Operamos bajo los mismos estándares que te ayudamos a cumplir.
Equipo propio de soporte disponible para tu equipo según el nivel de criticidad.
El equipo que responde cuando algo pasa es el mismo que conoce tu operación todos los días.
Siempre vas a saber el histórico de lo que estamos haciendo, no un "todo está bien" genérico.
Los estándares que avalan nuestro trabajo
Así es como hemos transformado empresas
( 5 )
"La experiencia de TecnetOne en la administración de servicios en la nube es impresionante. Nos ayudaron a implementar y mantener nuestra infraestructura de forma eficiente".
( 5 )
"La respuesta fue la que uno espera de un proveedor de primer nivel: rápida, precisa, sin tener que explicar dos veces lo que estaba pasando. Es el tipo de proveedor que uno quisiera tener identificado antes de necesitarlo."
( 5 )
"La gestión de nuestra infraestructura en la nube ha estado en manos de TecnetOne desde hace varios años. Su equipo conoce a fondo nuestro entorno, lo que hace que cualquier cambio, escalamiento o incidencia sea atendido".
( 5 )
"Su equipo entiende nuestro entorno y conoce nuestra operación, siempre nos dan recomendaciones, su preparación se nota en la calidad del servicio día a día."
TecnetSOC cuesta desde 19 USD por dispositivo al mes en el plan Guard, 27 USD en Response y 37 USD en Compliance; con facturación anual bajan a 17, 24 y 34 USD. El plan Visibility es gratuito hasta 10 dispositivos. Se cobra por dispositivo protegido, sin comprar infraestructura, y Response incluye 30 días de prueba sin método de pago. El precio ya incluye los agentes, la inteligencia artificial y más de 40 integraciones; no se cobran por separado. El detalle de cada plan está en la sección de planes de esta página.
Un SOC (centro de operaciones de seguridad) es el equipo que vigila la ciberseguridad de una empresa las 24 horas.
En un SOC agéntico, agentes de inteligencia artificial clasifican las alertas, cruzan los eventos y hacen la investigación inicial, mientras analistas humanos supervisan y deciden los casos críticos. La diferencia con la automatización tradicional es que el agente razona cada caso en lugar de seguir un guion fijo.
No. Los agentes investigan, correlacionan evidencia y ejecutan acciones de contención de bajo riesgo predefinidas. Las decisiones críticas aislar un servidor, escalar un incidente, notificar a un cliente siempre las autoriza un analista humano. La IA acelera; las personas deciden.
En ambos casos, sí. Si tienes equipo de TI, son disciplinas distintas: TI mantiene la operación y los proyectos; el SOC vigila amenazas todo el día. Nosotros detectamos y respondemos, y tu equipo recibe solo lo que requiere su decisión. Si no tienes área de seguridad, nosotros somos esa área: no necesitas contratar a nadie para empezar.
No. El monitoreo trabaja sobre registros de actividad y patrones de comportamiento, no sobre el contenido de tus archivos, correos ni conversaciones. Se procesa únicamente lo necesario para detectar anomalías, en cumplimiento de la LFPDPPP y bajo los controles de ISO 27001; el alcance exacto queda por escrito en tu contrato.
Si decides no contratar, tu cuenta baja automáticamente al plan Visibility, que es gratuito hasta 10 dispositivos y renovable cada año. No tienes que reinstalar nada ni volver a configurar los agentes.
Antes de que contrates un SOC tradicional o comiences de cero, prueba el nuestro
TecnetSOC combina agentes de IA que investigan cada alerta en segundos con analistas que deciden qué hacer con ella.