Uma parte cada vez maior do trabalho de segurança acontece dentro de uma conversa com um agente. A pergunta que importa para quem lidera a TI é outra: posso confiar a ele ações sobre a infraestrutura da minha empresa? A cibersegurança agêntica responde com um modelo de operação em que agentes de inteligência artificial investigam e agem, e uma pessoa decide o que é crítico (human in the loop).
Os fluxos de trabalho com agentes tornaram mais rápido do que nunca o caminho entre o alerta e a decisão. Mas em segurança a margem de erro é mínima: quando um agente age sobre um dispositivo, o efeito chega a toda a sua operação.
Quase todas as ferramentas obrigam a escolher entre velocidade, controle e evidência. Com o tempo, essa escolha vira milhares de alertas não lidos, um console para cada ferramenta e relatórios montados à mão na véspera de cada auditoria. Segundo o estudo State of the SOC da Microsoft e da Omdia, uma organização usa em média 10,9 consoles de segurança, 46% dos seus alertas são falsos positivos e 42% nunca são investigados.

Os atacantes já usam IA. No estudo Cost of a Data Breach 2026, a IBM aponta que 1 em cada 4 violações de origem maliciosa envolveu IA, 56% a mais que no ano anterior, principalmente com falsificação de identidade por deepfakes e malware assistido por IA. Lançar um ataque está cada vez mais rápido e barato, e nessa velocidade a defesa também precisa de agentes de IA do seu lado. As organizações que relataram usar IA e automação nas operações de segurança reduziram o custo de uma violação em quase 2 milhões de dólares, em média.
As equipes que vencerem na era dos agentes vão operar sobre uma plataforma que equilibre a velocidade da IA com o controle e a evidência necessários para confiar a eles trabalhos de alto impacto. Na TecnetOne, construímos essa plataforma.
Apresentamos o Neo e o TecnetSOC Agentic
A TecnetOne apresenta hoje o Neo, o orquestrador de IA e analista de plantão, e o TecnetSOC Agentic. O que mostramos por partes chega agora integrado, com controle e evidência de cada ação.
Uma equipe de segurança completa. O nome dela é TecnetSOC.
O TecnetSOC é o MDR (detecção e resposta gerenciadas) da TecnetOne, operado por um SOC agêntico: equipe humana e agentes de IA detectam, investigam e respondem a incidentes na sua empresa. É a plataforma de cibersegurança agêntica pronta para trabalhar junto com a sua área de TI, e o que é crítico se decide junto com uma pessoa.
Três diferenças o distinguem de outros SOCs tradicionais (MDR):
- Agnóstico, com o que você já tem. Conectamos o seu antivírus, firewall, e-mail e nuvem do jeito que estão, e tudo continua funcionando como hoje.
- Completo, tudo em uma única plataforma. A correlação de eventos (SIEM), a proteção de dispositivos (EDR/XDR), a administração remota (RMM), a gestão de vulnerabilidades e o inventário já vêm incluídos no mesmo portal a partir do plano Guard.
- Agêntico, com IA na base. Vários agentes de IA trabalham juntos em cada caso e propõem a ação para a sua equipe, com a evidência que a sustenta.

O Neo começou respondendo em modo somente leitura, com as informações da sua conta e a fonte à vista. Depois passou a estar em cada tela do portal para explicar o que você vê com os seus dados e, mais adiante, ganhou a execução de ações, sempre com confirmação prévia e registro de quem autorizou cada uma. Hoje ele investiga e age com a sua aprovação, sobre uma plataforma que já reúne as peças da sua operação de segurança. Cada etapa está detalhada nas novidades do TecnetSOC.
“A resposta foi a que se espera de um fornecedor de primeira linha: rápida, precisa, sem precisar explicar duas vezes o que estava acontecendo.”
Eduardo G., CEO, Setor de Logística
Cibersegurança agêntica com um humano no circuito
Em um SOC tradicional, tudo depende de pessoas, enquanto no TecnetSOC Agentic os agentes trabalham e a sua equipe decide.

- L1, monitoramento e triagem. Os agentes descartam os alarmes falsos e correlacionam os sinais em segundos.
- L2, investigação e resposta. Os agentes investigam e propõem a ação, e a sua equipe aprova.
- L3, busca proativa de ameaças (hunting) com o Neo. O Neo investiga o caso e o relata em linguagem de negócio.
Na nossa operação, o TecnetSOC Agentic é 200 vezes mais eficiente que um SOC tradicional, e 9 em cada 10 casos que merecem atenção são falsos positivos que o sistema já filtrou. Assim, a sua empresa cresce sem colocar mais pessoas dedicadas aos alertas. Os agentes assumem a revisão e a correlação, um trabalho manual que leva horas e até dias, e a sua equipe entra com o critério.
A sua equipe de TI sustenta a segurança, e o TecnetSOC Agentic traz a velocidade da IA
Milhares de alertas, e a maioria é alarme falso
Um agente de IA analisa cada alerta assim que ele chega e mostra para você só os que pedem a sua atenção. O que foi descartado fica contabilizado e disponível para a sua revisão.

Um console para cada ferramenta, e alguém juntando prints para o relatório
O TecnetSOC Agentic se integra às ferramentas que você já usa sem substituir o que já funciona, e os módulos da sua operação se reúnem em um mesmo portal. Ao entrar, você vê o seu TecnetScore, a postura de segurança de 0 a 100 por pilar, e o que a equipe do TecnetSOC fez por você no mês. Avisamos uma única vez, quando algo é realmente crítico. O seu relatório semanal, mensal ou trimestral abre com um painel executivo, sem prints manuais. As recomendações vêm do motor de recomendações.
Nesse mesmo portal, você também pode:
- Priorizar as atualizações. Patches separa o que está pendente do que foi tentado e não foi concluído, com o detalhamento dispositivo por dispositivo.
- Decidir sobre um e-mail retido. Você vê por que ele foi retido, e o seu administrador o libera ou o marca como legítimo. Se ele já chegou às caixas de entrada, também pode removê-lo.
- Unificar o inventário. Dispositivos, periféricos e serviços em nuvem, cada um com o seu responsável e as normas que se aplicam a ele, e a evidência por norma pronta para a sua auditoria.
- Ensaiar a sua recuperação. Com o TecnetProtect Backup, você faz uma simulação sem afetar a operação e guarda o registro de quem a executou e com qual resultado.

Na reunião depois do incidente, todos olham para a sua equipe
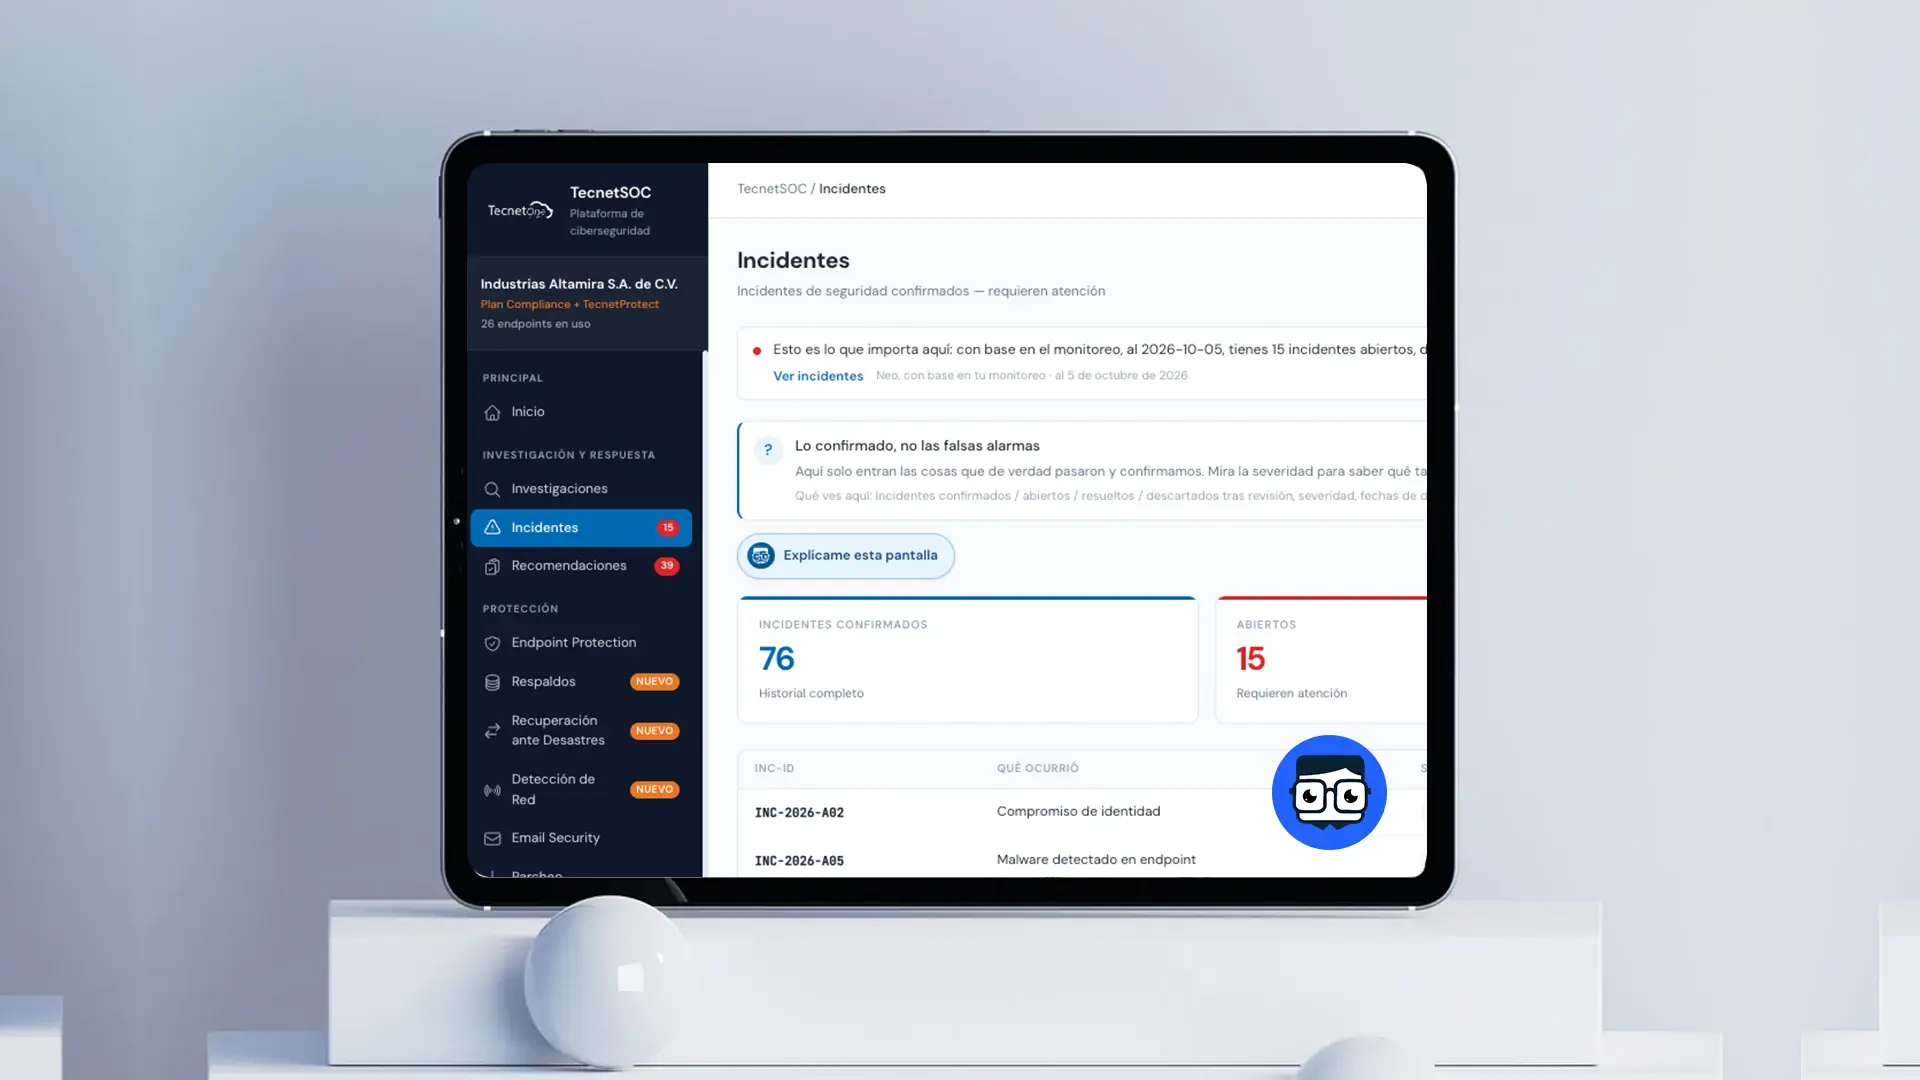
Cada incidente é um dossiê vivo, com a sua linha de etapas e o registro de quem fez o quê, tanto no módulo de incidentes quanto no módulo de investigações. Se você não concorda com um veredito, solicita a revisão pelo portal, e o “Pergunte ao SOC” abre a conversa dentro do próprio caso.

Um auditor pede registros e é preciso reuni-los dispositivo por dispositivo
Registramos cada ação no momento em que ela acontece. O incidente avança por etapas, da detecção à contenção, à erradicação e à verificação, e cada passo guarda a sua data e o seu horário. Quando o seu auditor chega, o dossiê já está pronto.

O que a sua empresa expõe na internet, e ninguém vê
Superfície de ataque reúne os seus domínios, serviços expostos e certificados prestes a vencer, com nota e achados por gravidade. Mostra o que priorizar, embora não substitua um teste de invasão.

Agora dá para pedir ao Neo
- Pedir que ele investigue. Você indica qual dispositivo, usuário ou sinal quer revisar, e o Neo abre o caso e entrega um veredito passo a passo.
- Entender sem traduzir. Você pergunta o que significa o que está vendo na tela e ele responde com os seus dados. Com um clique, gera o resumo executivo.
- Executar sob o seu controle. Ele verifica quais atualizações faltam em um dispositivo ou envia para quarentena um e-mail suspeito. O seu administrador autoriza com um clique, e o resultado chega ao chat mesmo que você tenha fechado o portal.

Uma madrugada real de 2026 com o TecnetSOC Agentic
Este caso real de um cliente do TecnetSOC, que compartilhamos de forma anônima, foi detectado às 02:47 e encerrado antes do amanhecer.

Em números: 3 alertas foram consolidados em 1 único incidente, 97 dispositivos foram revisados na mesma noite e houve 0 impacto no negócio. A equipe humana aprovou o encerramento e a evidência ficou completa e pronta para apresentar. Depois, o Neo preparou para a diretoria o resumo executivo do caso, com o risco que ele representou e o que a equipe do TecnetSOC resolveu.
Colabore com segurança em grande escala
Quando mais pessoas e mais agentes atuam sobre a sua segurança, são necessárias regras claras, e o TecnetSOC Agentic as define a partir do portal.
- O Neo propõe e o seu administrador aprova. Antes de ser executada, cada ação aguarda a confirmação de quem administra a sua conta.
- Você decide como cada dispositivo é isolado. Se a equipe do TecnetSOC confirma uma ameaça ativa, ela pode cortar a conexão de rede do dispositivo para impedir a propagação. Enquanto está isolado, ele continua protegido e monitorado, e recupera a conexão quando a equipe o libera. Dispositivo por dispositivo, você escolhe se o isolamento é automático ou se prefere que a gente entre em contato antes. Os dispositivos de infraestrutura crítica nunca são isolados sozinhos.
- Funções e contatos definidos por você. Você atribui as funções da sua equipe no portal, com acessos diferentes para quem opera, quem audita e quem dirige. Você decide para quais contatos ligamos quando um incidente exige, e as notificações chegam só a quem participa de cada caso.
- Um registro de atividades completo. Cada ação aparece com o seu horário, o seu autor e o seu resultado, e as que o Neo executa ficam registradas com quem as autorizou.
A plataforma para o que vem pela frente
Com o tempo, os agentes vão assumir uma parte maior do trabalho de operar a sua segurança. Vão vencer as organizações que contarem com uma plataforma preparada para isso, com agentes que propõem, pessoas que decidem e evidência de cada passo.
O TecnetSOC Agentic é essa plataforma, e o objetivo é que a sua equipe conduza a segurança com instruções e aprovações a partir de um único portal. A cibersegurança agêntica é o modelo, e um SOC agêntico é a forma de operá-lo. O encerramento automático no estilo SOAR (resposta orquestrada sem intervenção) continua no nosso roadmap.
Disponível hoje
O Neo e todos os recursos descritos já estão ativos no portal, e cada módulo é habilitado de acordo com o seu plano. Se você já é cliente, entre no seu portal: o Neo está disponível em cada tela. Se ainda não usa o TecnetSOC, teste por 30 dias.
Perguntas frequentes sobre cibersegurança agêntica com o TecnetSOC
O termo vem do inglês agentic cybersecurity. “Agêntica” descreve um sistema de inteligência artificial que age para cumprir um objetivo, em vez de apenas responder perguntas. Em segurança, são agentes que investigam os alertas e propõem ações, enquanto uma pessoa decide o que é crítico. A forma de operar esse modelo é um SOC agêntico.
O Neo é o orquestrador de IA e analista de plantão do TecnetSOC. Ele está integrado ao portal, com acesso a partir de cada tela, e responde com os seus próprios dados. Investiga um dispositivo, um usuário ou um sinal e explica o que você vê sem linguagem técnica. Só executa ações quando o seu administrador as autoriza.
O TecnetSOC Agentic reúne investigações e incidentes, recomendações, proteção de dispositivos, backups do TecnetProtect, segurança de e-mail, patches, vulnerabilidades, superfície de ataque, conscientização, inventário e relatórios. A partir do plano Guard, inclui SIEM, EDR/XDR e RMM (correlação de eventos, proteção de dispositivos e administração remota), além de vulnerabilidades e inventário, e o acesso aos demais módulos depende do seu plano.
No TecnetSOC Agentic, os agentes investigam o caso e propõem a ação com a evidência correlacionada. O que é crítico, como escalar ou encerrar um incidente, se decide junto com uma pessoa. As ações do Neo só são executadas quando quem administra a sua conta as confirma, e cada uma fica registrada com o seu horário e o seu autor.
O TecnetSOC se integra com o que você já tem, porque não queremos substituir o que funciona. Ele inclui o seu próprio SIEM, EDR/XDR e RMM e, se você já usa outras ferramentas, também as conectamos: antivírus, firewall, e-mail, nuvem e identidades, como Microsoft 365, Microsoft Defender, Entra ID, Fortinet ou Sophos. São mais de 40 integrações e, se faltar alguma, nós a avaliamos.
Se você decidir não contratar o TecnetSOC Agentic, a sua conta passa automaticamente para o plano Visibility, que é gratuito para até 10 dispositivos e renovável a cada ano. Não é preciso reinstalar nem reconfigurar nada, e você mantém o inventário dos seus dispositivos e a visibilidade do que acontece neles.
Você recebe o seu acesso por e-mail e entra com o Microsoft SSO (login único) ou com e-mail e senha. Instala um sensor leve do TecnetSOC em cada computador, servidor ou máquina virtual, com Windows, macOS ou Linux. O resto opera na nuvem e as suas informações ficam no seu próprio espaço isolado. Você já vê informações no seu portal no mesmo dia.
Para acompanhar cada nova etapa, siga as novidades do TecnetSOC.
Scarlet é Marketing & Design Lead e designer na TecnetOne. Une criatividade e estratégia para transformar temas de cibersegurança e nuvem em conteúdos claros e visualmente atraentes.