Dell Enfrenta Brecha de Seguridad: 49 Millones de Clientes Afectados" loading="eager">
Dell Technologies, una compañía que probablemente conoces por sus soluciones tecnológicas, acaba de enfrentar un gran desafío. Han anunciado una violación de datos que podría haber expuesto la información personal de unos 49 millones de usuarios. Este incidente no solo levanta preocupaciones sobre cómo se manejan nuestros datos personales, sino que también nos hace cuestionar la seguridad de la información que compartimos en línea.
Brecha de Seguridad en Dell
Dell ha comenzado a alertar a sus clientes sobre una violación de datos después de que se descubriera que un actor de amenazas podría haber robado información de aproximadamente 49 millones de clientes. La empresa de tecnología ha empezado a enviar notificaciones por correo electrónico a los afectados, informándoles de que un portal utilizado para realizar compras en Dell ha sido comprometido.
En una notificación de violación de datos enviada a los clientes, Dell menciona: "Actualmente estamos investigando un incidente que involucra uno de nuestros portales, el cual contiene una base de datos con información limitada de clientes relacionada con sus compras en Dell".
La empresa también asegura que el tipo de información comprometida no representa un riesgo significativo para los clientes.
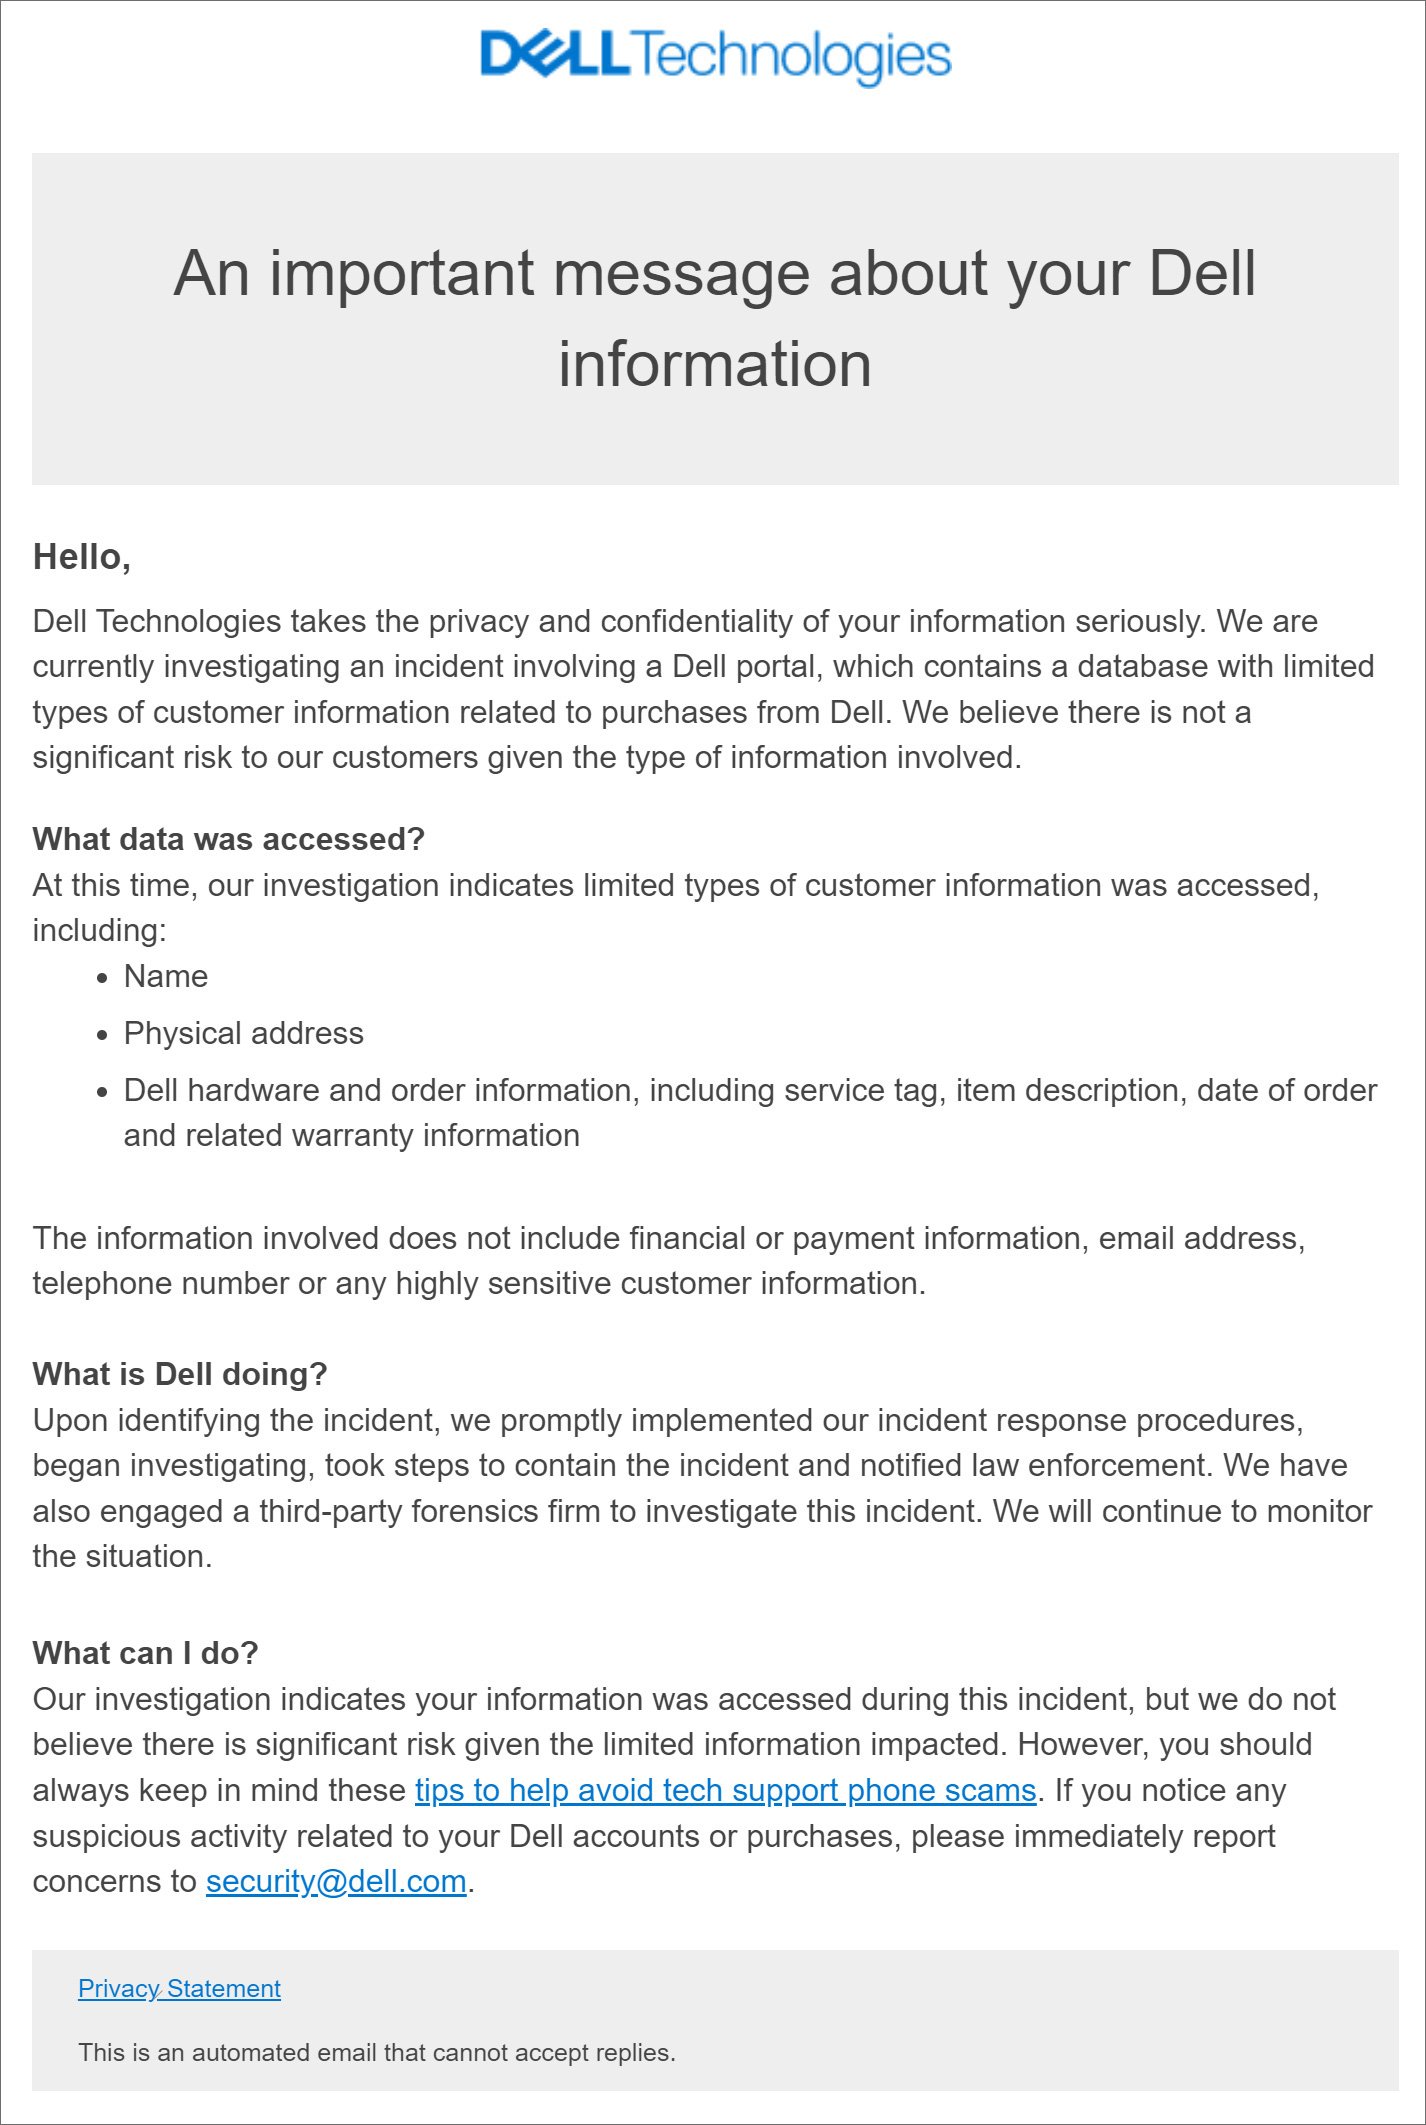
Dell ha confirmado que durante la reciente violación de datos, el actor de la amenaza tuvo acceso a información específica que incluye:
- Nombre
- Dirección física
- Información de pedidos y detalles de hardware de Dell, como la etiqueta de servicio, la descripción del artículo, la fecha del pedido y la información de garantía relacionada.
La compañía ha asegurado a sus clientes que la información robada no contiene datos financieros o de pago, direcciones de correo electrónico, ni números de teléfono. Actualmente, Dell está colaborando con las autoridades y una firma forense externa para llevar a cabo una investigación exhaustiva del incidente.
Conoce más sobre: Costo de Inacción en Ciberseguridad
La información fue puesta a la venta en un foro de actividades de piratería
La información sobre la reciente violación de datos de Dell apareció en un foro de piratería online. Según informes iniciales de un medio especializado en la dark web, un actor de amenazas conocido como Menelik intentó vender una base de datos de Dell en el foro de piratería Breach Forums el 28 de abril. Este actor afirmó haber obtenido datos de "49 millones de clientes y otros sistemas de información adquiridos a Dell entre 2017 y 2024".
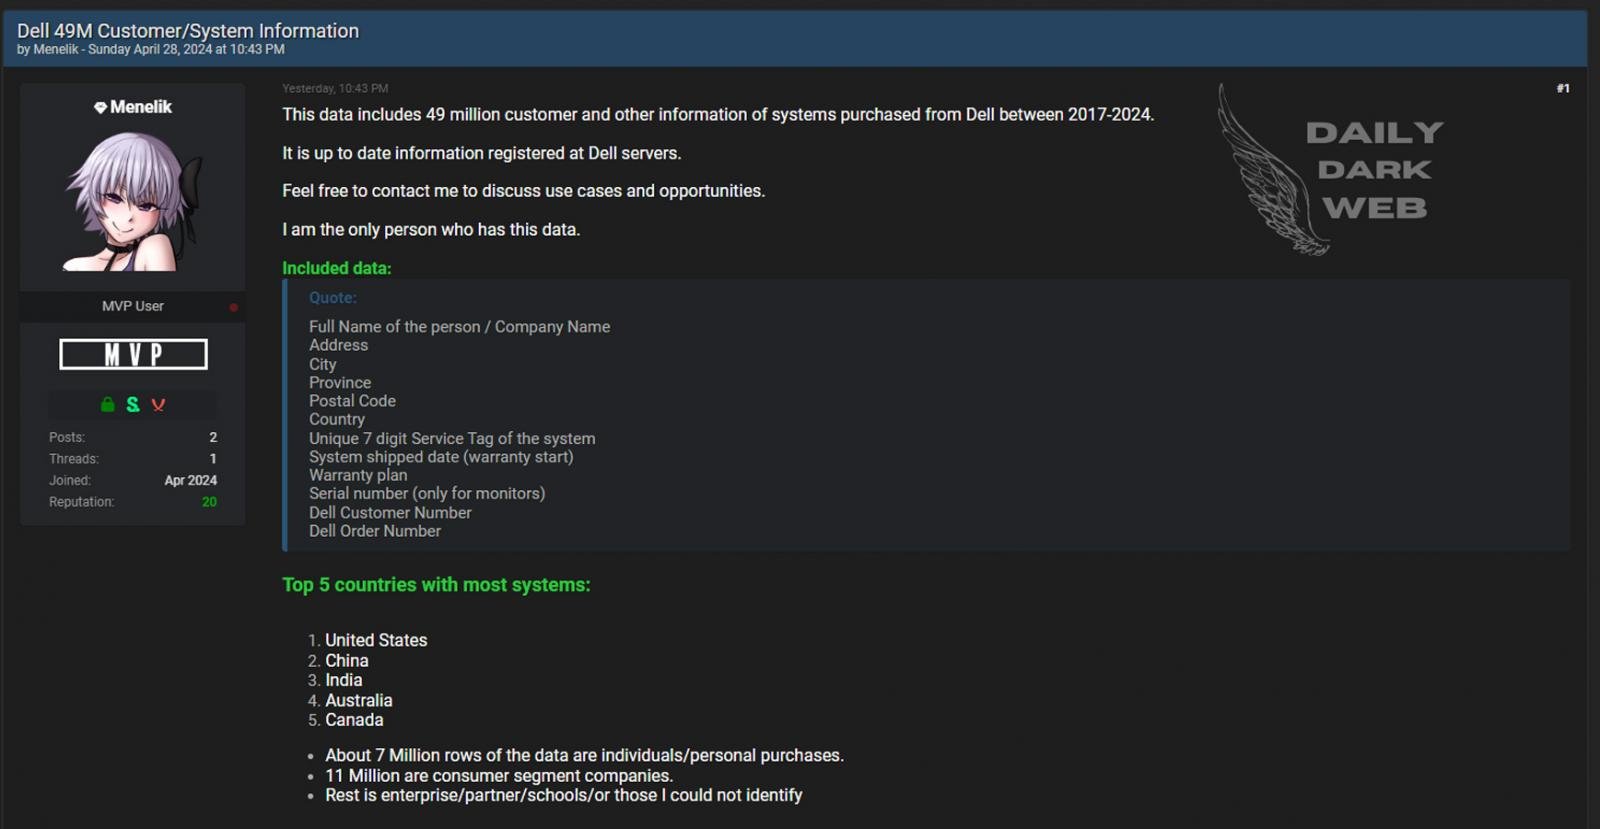
Aunque no se ha confirmado si los datos a la venta son los mismos que Dell ha reportado como comprometidos, la información parece coincidir con la detallada en las notificaciones de la violación de datos. Desde entonces, la publicación en el Breach Forum ha sido eliminada, lo cual podría sugerir que la base de datos fue comprada por otro actor de amenazas.
Dell ha comunicado que no considera que el tipo de información expuesta presente un riesgo significativo para los clientes. No obstante, la información robada podría ser utilizada para ataques dirigidos. Dado que no incluye direcciones de correo electrónico, los criminales podrían optar por enviar correos físicos con enlaces de phishing o incluso dispositivos como DVDs o memorias USB diseñados para instalar malware.
Aunque pueda sonar poco común, ha habido casos donde se han enviado artículos físicos, como billeteras de hardware manipuladas que roban criptomonedas o regalos con USB que instalan software malicioso.
Dado que la base de datos ya no está a la venta, es posible que los responsables estén buscando otras formas de monetizar la información mediante ataques. Por ello, es crucial ser precavido con cualquier correspondencia física o electrónica que afirme proceder de Dell, especialmente si solicita la instalación de software, cambio de contraseñas o cualquier otra acción que pueda ser riesgosa. Si llegas a recibir algo sospechoso, ya sea un correo electrónico o físico, es recomendable contactar directamente con Dell para confirmar su autenticidad.
Te podrá interesar leer: Monitoreo Darkweb: Protección Esencial para Empresas
Conclusión
La brecha de seguridad en Dell es un recordatorio oportuno de los desafíos que enfrentan las empresas en la protección de los datos personales de sus clientes. A medida que los ataques cibernéticos se vuelven más sofisticados, es imperativo que las empresas continúen evolucionando sus estrategias de seguridad para proteger contra futuras vulnerabilidades. Además, los consumidores deben ser proactivos en la gestión de sus datos personales y utilizar todas las herramientas disponibles para proteger su información personal en línea.