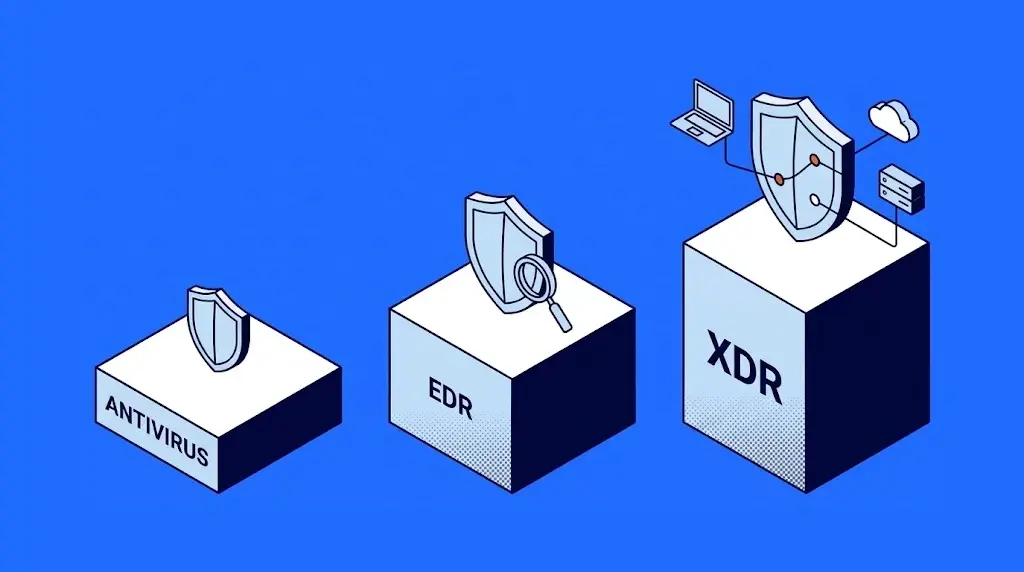
Un EDR (Endpoint Detection and Response, detección y respuesta en endpoints) es una herramienta de seguridad que vigila de forma continua el comportamiento de las computadoras, servidores y demás equipos de una empresa, detecta actividad sospechosa aunque la amenaza sea nueva y responde de inmediato: aísla el equipo, detiene procesos y revierte cambios. Se diferencia del antivirus en que no depende de reconocer una amenaza ya conocida, y del XDR (Extended Detection and Response, detección y respuesta extendidas) en que se limita a los equipos, mientras el XDR cruza también correo, identidades, red y nube.
Los tres no compiten entre sí: son capas. El antivirus detiene lo conocido, el EDR detecta lo que se comporta de forma rara dentro de cada equipo y el XDR une las piezas de un ataque que pasa por varios sistemas a la vez.
Qué es un EDR
Hay dos formas de detectar a un intruso en un aeropuerto. La primera es revisar su nombre contra una lista de personas buscadas en el filtro de entrada; funciona con quien ya está fichado, pero no con alguien que usa un nombre limpio. La segunda es fijarse en lo que hace una vez adentro: quién rodea tres veces la misma puerta, quién deja una maleta y se va. El antivirus trabaja como la lista; el EDR, como los agentes que observan el comportamiento en la terminal y pueden detener a alguien en el acto.
Para lograrlo, el EDR instala un pequeño programa (un agente) en cada equipo que registra todo lo que ocurre: qué programas se abren, qué archivos modifican, a qué direcciones se conectan y qué cuentas usan. Cuando una secuencia de acciones coincide con un patrón de ataque, genera una alerta y puede actuar sin esperar a nadie. Además guarda ese historial, así que después se puede reconstruir qué pasó, paso a paso.
Antivirus, EDR y XDR: diferencias
El antivirus actual para empresas suele venderse como EPP (Endpoint Protection Platform, plataforma de protección de endpoints): el antivirus clásico más funciones como firewall del equipo y control de USB. Así se comparan las tres capas:
| Aspecto | Antivirus (EPP) | EDR | XDR |
|---|---|---|---|
| Qué vigila | Los archivos que llegan al equipo. | El comportamiento de cada equipo. | Equipos, correo, identidades, red y nube a la vez. |
| Cómo detecta | Compara contra amenazas ya conocidas. | Reconoce comportamientos anómalos, aunque la amenaza sea nueva. | Cruza señales de varias fuentes para ver el ataque completo. |
| Qué hace al detectar | Bloquea o pone en cuarentena el archivo. | Aísla el equipo, detiene procesos y revierte cambios. | Responde en varias capas: aísla el equipo, bloquea la cuenta, retira el correo de todos los buzones. |
| Qué deja para investigar | Poco: un aviso de bloqueo. | El historial completo de lo que pasó en el equipo. | La historia completa del ataque, de principio a fin. |
| En el aeropuerto | La lista de personas buscadas. | Los agentes que observan la terminal. | El centro de control que ve todas las cámaras, los vuelos y el estacionamiento. |
La distinción entre detectar por firma y detectar por comportamiento es la misma que usamos para comparar herramientas en nuestra guía de los mejores antivirus para empresas.
El mismo ataque visto por los tres
La diferencia se entiende mejor con un caso. Una colaboradora de finanzas recibe un correo que parece de un proveedor, con un enlace a una "factura". El archivo es un programa malicioso nuevo, que ninguna lista conoce todavía. Así lo vive cada capa:
| Momento | Solo antivirus | Con EDR | Con XDR |
|---|---|---|---|
| Llega el correo | No lo revisa: no es su terreno. | No lo ve todavía. | Detecta el remitente sospechoso y retira el correo de todos los buzones. |
| Ella abre el archivo | No lo reconoce y lo deja pasar. | Ve que un documento abrió una consola de comandos y lanzó un programa oculto: alerta. | Lo mismo que el EDR, ya relacionado con el correo de origen. |
| El programa intenta cifrar archivos | Puede frenarlo si tiene protección contra ransomware; si no, llega tarde. | Detiene el proceso, aísla la laptop de la red y revierte los archivos cifrados. | Además bloquea la cuenta usada y busca el mismo archivo en todos los equipos. |
| Al día siguiente | Nadie sabe bien qué pasó. | Hay un historial completo del equipo afectado. | Hay un reporte de todo el ataque, desde el correo hasta el intento de cifrado. |
El último renglón pesa más de lo que parece: sin saber cómo entró el ataque, no hay forma de cerrar esa puerta. Qué pasa cuando nadie lo detiene lo contamos en nuestro artículo sobre qué es el ransomware.
Cuál necesita tu empresa
La respuesta depende menos del tamaño que de lo que tienes que proteger y de quién puede atender las alertas:
- Si tienes pocos equipos, sin datos sensibles de clientes ni trabajo remoto: un antivirus empresarial administrado es el mínimo, siempre acompañado de respaldos.
- Si manejas datos de clientes, tu equipo trabaja fuera de la oficina o tu aseguradora pregunta por la protección de equipos: EDR en todas las computadoras y servidores. Es la capa que cada vez más cuestionarios de ciberseguro piden.
- Si tu operación vive en Microsoft 365 o Google Workspace, usas varios servicios en la nube o tienes obligaciones regulatorias: XDR, para ver en un solo lugar lo que pasa en correo, cuentas y equipos.
- Si nadie en tu equipo puede revisar alertas de noche y en fin de semana: cualquiera de las tres opciones necesita que alguien la opere. Eso lleva a la siguiente sección.
Quién atiende las alertas
Un EDR o un XDR sin personas detrás es como un aeropuerto con cámaras que nadie mira. La herramienta detecta y puede contener lo evidente, pero alguien tiene que decidir qué es un ataque real, investigarlo y cerrar la puerta por la que entró. Y los ataques no respetan horarios: muchos se lanzan de noche o en fin de semana, cuando hay menos gente para notarlos.
Por eso existe el MDR (Managed Detection and Response, detección y respuesta administradas): un servicio en el que un equipo externo opera la herramienta y atiende las alertas las 24 horas.
Es el mismo principio de un SOC (centro de operaciones de seguridad): la tecnología avisa y las personas deciden. Cómo trabaja uno frente a un ataque real lo explicamos en cómo un SOC detecta el ransomware en tiempo real.
Preguntas frecuentes sobre EDR, antivirus y XDR
Son las siglas de Endpoint Detection and Response, detección y respuesta en endpoints. El término lo acuñó la consultora Gartner en 2013 para describir herramientas que, además de bloquear, registran lo que pasa en cada equipo y permiten investigar y responder.
Es cualquier equipo que se conecta a la red de la empresa y puede ser puerta de entrada de un ataque: laptops, computadoras de escritorio, servidores, celulares y tabletas de trabajo.
En la práctica, la mayoría de los EDR actuales incluyen las funciones de un antivirus, así que funcionan como una sola herramienta. Lo que no conviene es instalar dos productos de protección distintos en el mismo equipo, porque pueden estorbarse entre sí.
Son las siglas de Extended Detection and Response, detección y respuesta extendidas. Es la evolución del EDR hacia más fuentes: además de los equipos, analiza correo, identidades, red y nube para ver un ataque completo en un solo lugar.
En equipos actuales el impacto suele ser mínimo, porque el agente es ligero y buena parte del análisis ocurre en la nube. Aun así, conviene instalarlo primero en un grupo pequeño de equipos para comprobar que no choca con ninguna aplicación de la empresa.
Tu equipo de TI o un proveedor especializado. Lo importante es que alguien revise las alertas todos los días y ajuste las reglas. Así lo hacemos en nuestros servicios administrados de ciberseguridad.

Zoilijee es Fundadora y KAM de TecnetOne, se especializa en desarrollo de negocios para entornos Cloud, Híbridos y Ciberresiliencia Empresarial, su visión principal es lograr capacitar y proteger a las organizaciones sobre las nuevas amenazas emergentes en TI. Con una sólida formación en Informática, ha impulsado el desarrollo de negocios tecnológicos de alto impacto para empresas de todos los sectores.