La ciberseguridad gestionada es un servicio en el que un proveedor externo instala, opera y vigila las herramientas de seguridad de una empresa, como el firewall, el antivirus, el correo y el monitoreo, y responde cuando algo pasa. Las empresas mexicanas se digitalizaron más rápido de lo que crecieron sus equipos de seguridad, y eso cambió el papel de las empresas de ciberseguridad: ya no solo venden e instalan herramientas, sino que operan la defensa todos los días, detectan los ataques y responden cuando ocurren. Hoy el mercado reúne desde grandes operadores de telecomunicaciones hasta firmas especializadas en SOC, pruebas ofensivas o cumplimiento, y la mejor opción para cada organización depende de lo que necesita proteger y de qué tanto quiere delegar.
Qué hace una empresa de ciberseguridad y qué tipos hay
Una empresa de ciberseguridad protege los sistemas, las redes y los datos de otras organizaciones: previene ataques, los detecta cuando ocurren y ayuda a recuperarse. En la práctica, casi todas se ubican en uno o varios de estos grupos:
- Servicios administrados y SOC: vigilan la operación las 24 horas desde un centro de operaciones de seguridad y responden a los incidentes. A estas empresas también se les llama MSSP (proveedores de servicios de seguridad administrados).
- Pruebas ofensivas: pentesting y ejercicios de Red Team que atacan a la empresa con autorización para encontrar sus puntos débiles.
- Consultoría y cumplimiento: preparan a la empresa para normas como ISO 27001, PCI DSS o las disposiciones de la CNBV, y para sus auditorías.
- Integradores: venden e instalan licencias de fabricantes como firewalls, antivirus o herramientas de correo.
Muchas cubren varios grupos a la vez, así que la pregunta útil no es qué venden, sino quién opera el servicio después de instalarlo. Una herramienta sin nadie que revise sus alertas protege poco.
Comparativa de empresas de ciberseguridad gestionada en México
Estas son ocho empresas con operación en México que ofrecen servicios de seguridad gestionados, cada una fuerte en algo distinto:
| Empresa | Dónde opera | Servicios gestionados que publica | Quién opera el SOC | Dato verificable |
|---|---|---|---|---|
| TecnetOne | Querétaro, con oficinas en CDMX y Estados Unidos | Firewall, antivirus (EPP con EDR y XDR), correo, identidades, DLP, vulnerabilidades, dark web, MDR y TecnetSOC Agentic 24/7 | Equipo propio con TecnetSOC Agentic: agentes de IA y analistas | Más de 10 años de operación; certificada en ISO 27001; operación 24x7x365 |
| Scitum (Telmex) | Respaldo del centro de datos Triara de Telmex | Tráfico seguro, seguridad perimetral, servidor seguro, vulnerabilidades, endpoint y bases de datos | Outsourcing, insourcing o BOT con su metodología SCISO | Más de 22 años; operación 24x7x365 |
| KIO IT Services | CDMX y Monterrey | Cyber SOC 24/7, MDR, CSIRT, firewall, WAF, endpoint, correo, accesos privilegiados y seguridad OT | Cyber SOC propio | Más de 20 años de experiencia |
| Cybolt | CDMX, Metepec, Monterrey, Bogotá y Estados Unidos | SOC as a Service 24/7 con XDR, superficie de ataque, respuesta a incidentes y forense | Equipo propio en tres SOC | SOC, identidades, GRC y seguridad industrial (OT) |
| Nuvol | CDMX, Bogotá y Panamá | SOC as a Service y MDR 24/7, seguridad de Azure y Microsoft 365, correo y cumplimiento | SOC operado en alianza con Proficio | Desde 2017; 53 clientes activos |
| Quanti | Monterrey | SOC y NOC como servicio 24x7, gestión de vulnerabilidades y concientización | Centro de Ciber Defensa propio sobre una plataforma Open XDR | ISO 27001:2022 e ISO 20000:2018 |
| Total CyberSec | CDMX | CSOC 24/7 y seguridad administrada de red, aplicaciones, servidores, endpoints e identidades | SOC propio | ISO/IEC 27001:2022, ISO 22301, ISO 20000-1 e ISO 9001 |
| Cobussa | Monterrey | Monitoreo 24/7, antivirus, respaldo, parcheo remoto, vulnerabilidades y respuesta a incidentes | No lo publica | Paquetes CyberShield con cuota mensual por equipo |
Fuentes: la página oficial de cada empresa, consultada en noviembre de 2026.
Si lo que necesitas es específicamente un centro de operaciones de seguridad, tenemos una comparativa más detallada de proveedores de SOC as a Service en México, que incluye también a fabricantes globales.
Qué incluye un servicio de ciberseguridad gestionada
Un servicio de ciberseguridad gestionada suele cubrir tres capas, y no todos los proveedores las ofrecen todas:
- Herramientas administradas: el proveedor instala, configura y mantiene al día el firewall, el antivirus de los equipos, la protección del correo y el control de accesos.
- Mantenimiento preventivo: análisis de vulnerabilidades, aplicación de parches y respaldos, con reportes de lo que se hizo.
- Vigilancia y respuesta: un centro de operaciones de seguridad que revisa las alertas las 24 horas y contiene los incidentes.
Antes de comparar precios, confirma qué capas incluye cada propuesta y quién las opera. En TecnetOne los servicios administrados de ciberseguridad se contratan por módulo, cada uno con un ingeniero certificado que lo opera, y la vigilancia 24/7 la hace TecnetSOC Agentic.
Qué tipo de empresa de ciberseguridad conviene según tu caso
La comparativa sirve más cuando se lee desde la situación de cada organización. Estos son los casos más comunes:
- Una empresa mediana sin equipo de seguridad propio: le conviene un servicio de ciberseguridad gestionada que vigile y responda todo el día, con precio por dispositivo y sin tener que contratar analistas ni turnos.
- Una empresa regulada, como una financiera o una aseguradora: necesita un proveedor que, además de operar la seguridad, genere evidencia para la CNBV, PCI DSS o ISO 27001 y haga pentests periódicos.
- Un corporativo con SOC interno: suele buscar servicios puntuales que complementen a su equipo, como detección y respuesta gestionadas fuera de horario, ejercicios de Red Team o búsqueda de amenazas.
- Una planta o una empresa industrial: requiere experiencia en seguridad de tecnología operativa (OT), porque sus máquinas y controladores no se protegen igual que una computadora de oficina.
- Una empresa que opera en varios países: le conviene un proveedor con cobertura en los husos horarios donde trabaja y que conozca las normas de cada mercado, como la GDPR si tiene clientes en Europa.
En casi todos los casos, el primer paso es el mismo: saber qué tiene la empresa, qué está expuesto y qué le exigen sus clientes o sus auditores. Con esa foto, la lista corta de proveedores se arma sola.
Cómo elegir una empresa de ciberseguridad: 8 criterios
Con la lista corta en la mano, estos criterios separan rápido a quien acompaña un proceso de quien vende una licencia:
- Quién opera el servicio. Pregunta si hay un equipo propio que revisa y atiende las alertas, o si solo te entregan una consola.
- Idioma, horario y desde dónde operan. Un incidente un domingo en la madrugada se resuelve mejor con alguien que entiende tu operación y te habla en español.
- Qué hace ante una amenaza. Hay servicios que solo avisan y otros que contienen el ataque; el alcance de la respuesta debe estar escrito en el contrato.
- SLA concretos. Tiempos de atención por nivel de severidad y qué pasa si no se cumplen.
- Certificaciones de la empresa y del equipo. ISO 27001 para la organización, y credenciales como CISSP, CEH u OSCP para quienes hacen el trabajo.
- Evidencia para auditorías. Reportes y registros que sirvan ante la LFPDPPP, la CNBV, PCI DSS o tu aseguradora, sin armarlos a mano.
- Integración con lo que ya tienes. Que funcione con tu Microsoft 365, tu nube y tus herramientas actuales, sin obligarte a cambiarlo todo.
- Precios claros y salida del contrato. Qué incluye la tarifa, qué se cobra aparte y cómo recuperas tus datos si decides cambiar de proveedor.
Si lo que buscas es una prueba de penetración, los criterios cambian: importan la metodología, el retest y el tipo de reporte. Los revisamos en cómo elegir una empresa de pentesting.
Preguntas que debes hacer antes de firmar
Las respuestas a estas preguntas dicen más que cualquier presentación comercial:
- ¿Quién ve mis alertas a las tres de la mañana de un domingo, y qué puede hacer sin pedirme permiso?
- ¿Qué parte del servicio subcontratan y con quién?
- ¿Me pueden mostrar un reporte real, anonimizado, del último mes de un cliente parecido a mi empresa?
- ¿Qué incluye el precio y qué se cobra aparte, como la respuesta a incidentes o el análisis forense?
- ¿Qué pasa con mis datos y mis registros si termino el contrato?
- ¿Puedo probar el servicio antes de firmar?
Una buena respuesta es concreta y queda por escrito. Si a la primera pregunta te responden "te llega un correo", ya sabes que el servicio es de alertas, no de respuesta.
Cómo se contrata una empresa de ciberseguridad
Los modelos de contratación más comunes en México son cuatro:
- Por dispositivo o por usuario, al mes: el modelo típico de los servicios administrados y los SOC; crece o se reduce con la empresa.
- Por proyecto: pentesting, consultoría o la implementación de una norma, con un alcance y una fecha de entrega.
- Licencias más servicio: el integrador vende la herramienta y cobra aparte su instalación y soporte.
- Iguala de respuesta a incidentes: una cuota que garantiza que alguien atienda en horas, no en días, si ocurre un ataque.
Antes de comparar precios, define el alcance: cuántos equipos, usuarios y servicios en la nube hay que proteger, qué normas debes cumplir y qué esperas que haga el proveedor cuando algo pase. Con eso, las propuestas se pueden comparar en igualdad de condiciones.
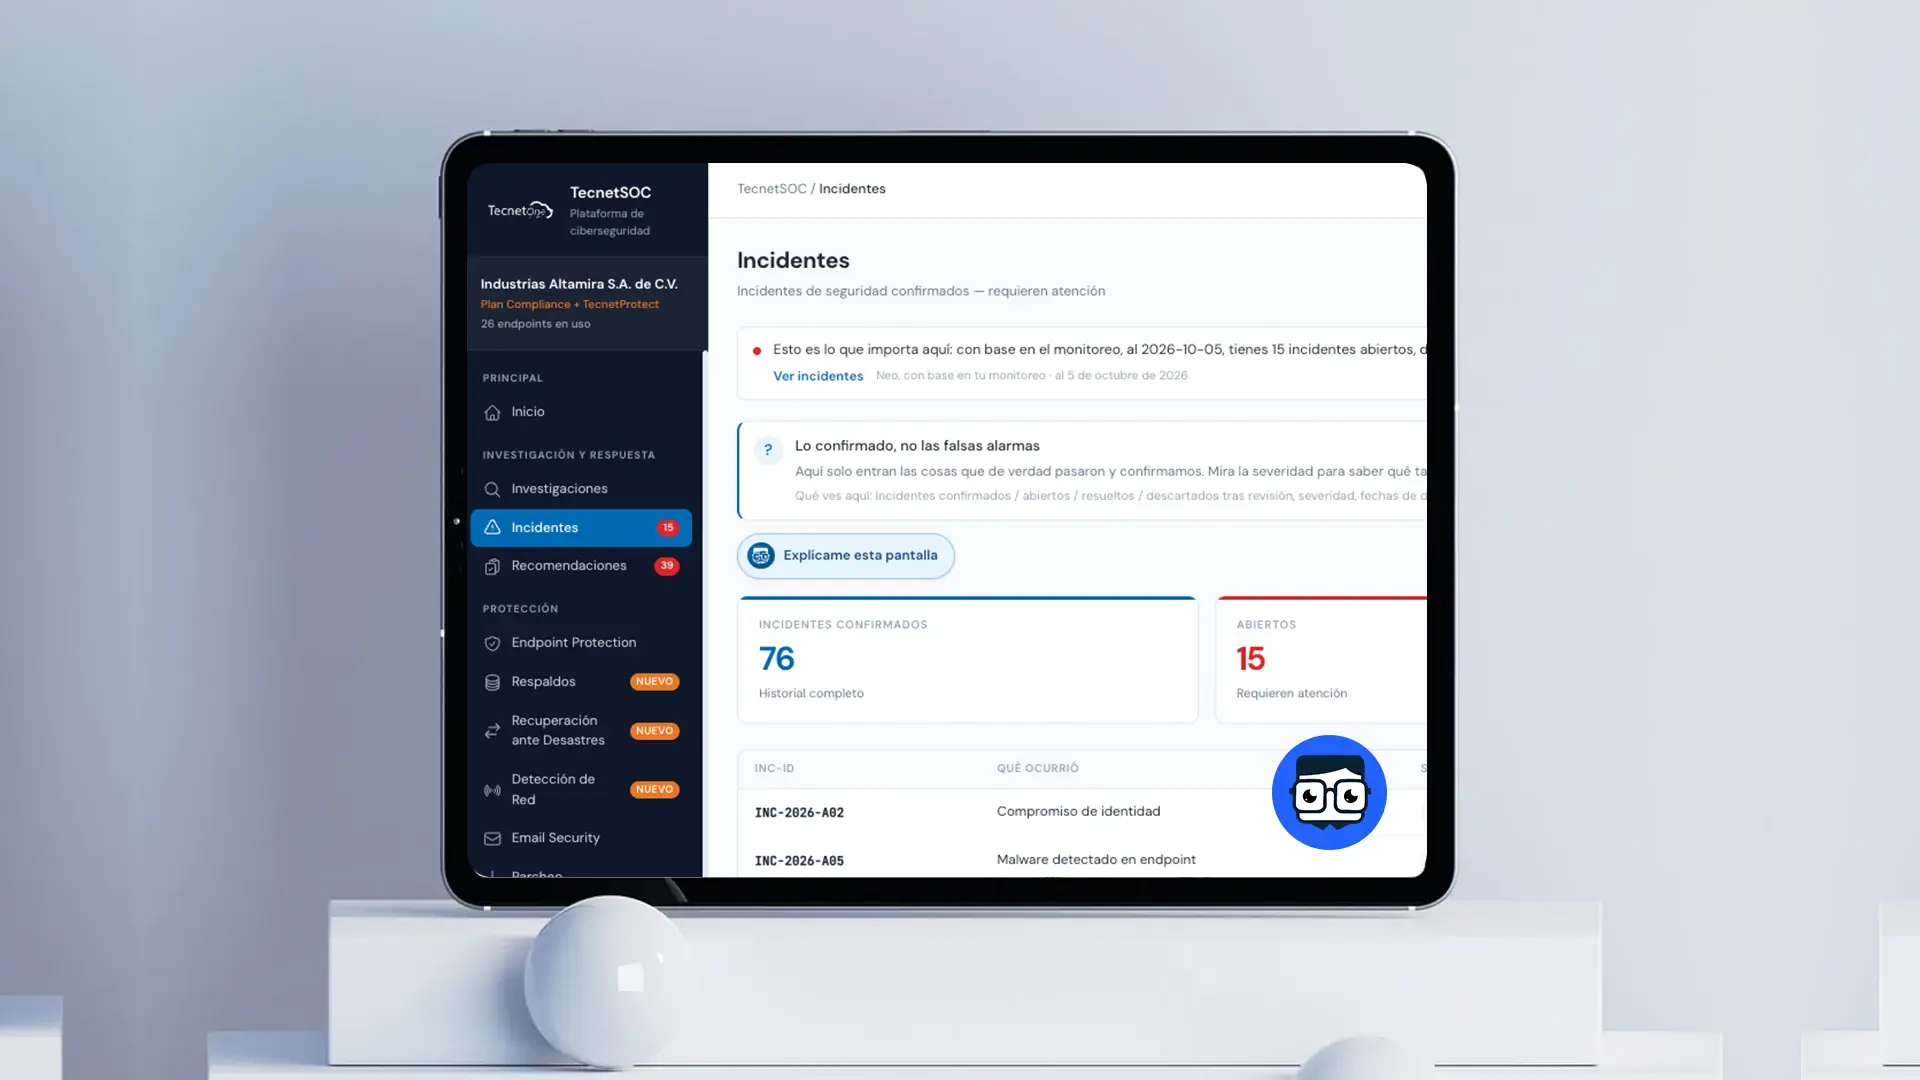
En TecnetOne somos una empresa mexicana de ciberseguridad y nube administrada, con sede en Querétaro y clientes en más de 10 países de Latinoamérica, Estados Unidos y Europa. Operamos TecnetSOC Agentic, nuestro SOC agéntico, en el que agentes de inteligencia artificial revisan cada alerta en cuanto aparece, descartan las falsas alarmas y reúnen en una sola vista quién entró, desde dónde y qué tocó. La contención de bajo riesgo se ejecuta al instante, y lo crítico lo decidimos con tu equipo de TI. Además, Neo, nuestro analista de guardia con IA, investiga a un usuario cuando se lo pides, pone en cuarentena un correo sospechoso o te arma un resumen ejecutivo sin tecnicismos.
Puedes empezar por lo más simple: TecnetSOC Agentic se contrata por dispositivo, sin infraestructura propia, y tenemos un plan gratuito para hasta 10 dispositivos y una prueba de 30 días del plan Response que no requiere método de pago.
Preguntas frecuentes sobre empresas de ciberseguridad gestionada en México
Significa que un proveedor externo opera la seguridad de la empresa por ella: instala y administra las herramientas, vigila las alertas y responde a los incidentes, a cambio de una cuota mensual. Al proveedor que lo hace se le llama MSSP (proveedor de servicios de seguridad gestionados). Lo explicamos en el glosario.
Depende de su especialidad. Las de servicios administrados vigilan y responden a incidentes de forma continua; las de pruebas ofensivas buscan vulnerabilidades antes que un atacante; las de consultoría preparan auditorías y certificaciones, y los integradores venden e instalan las herramientas.
Depende del modelo. Los servicios continuos se cobran con una tarifa mensual que crece con el número de equipos o personas; los trabajos puntuales, como un pentest, se cotizan por alcance. Para comparar propuestas, pide a cada proveedor que cotice el mismo número de equipos, usuarios y servicios.
Es un SOC donde la inteligencia artificial hace el primer trabajo con cada alerta: la clasifican, filtran el ruido, juntan la información del caso y aplican las respuestas de bajo riesgo. Los analistas humanos se quedan con los casos graves y con las decisiones que necesitan criterio.
No son excluyentes. Los fabricantes globales venden la tecnología, casi siempre a través de socios locales; la empresa local la opera, responde en tu idioma y conoce la regulación mexicana. Lo importante es saber quién va a atender un incidente y en cuánto tiempo.
La más relevante para la organización es ISO/IEC 27001, porque demuestra que gestiona la seguridad de la información con controles auditados. Para el equipo, credenciales como CISSP, CISM, CEH u OSCP indican experiencia en gestión, defensa o pruebas ofensivas.
Con la información que cada empresa publica en su propia página, consultada en noviembre de 2026. Solo incluimos datos que cada empresa declara en su sitio, como su sede, sus servicios gestionados y sus certificaciones. Si eres una de las empresas listadas y algún dato cambió, escríbenos para actualizarlo.

Zoilijee es Fundadora y KAM de TecnetOne, se especializa en desarrollo de negocios para entornos Cloud, Híbridos y Ciberresiliencia Empresarial, su visión principal es lograr capacitar y proteger a las organizaciones sobre las nuevas amenazas emergentes en TI. Con una sólida formación en Informática, ha impulsado el desarrollo de negocios tecnológicos de alto impacto para empresas de todos los sectores.