Cada vez más trabajo de seguridad ocurre dentro de una conversación con un agente. La pregunta que le importa a quien dirige TI es otra: ¿puedo confiarle acciones sobre la infraestructura de mi empresa? La ciberseguridad agéntica responde con un modelo de operación en el que agentes de inteligencia artificial investigan y actúan, y una persona decide lo crítico (human in the loop).
Los flujos de trabajo con agentes han hecho más rápido que nunca ir de la alerta a la decisión. Pero en seguridad el margen de error es mínimo: cuando un agente actúa sobre un equipo, el efecto alcanza a toda tu operación.
Casi todas las herramientas obligan a elegir entre velocidad, control y evidencia. Con el tiempo, esa elección se traduce en miles de alertas sin leer, una consola por herramienta y reportes elaborados a mano la víspera de cada auditoría. Según el estudio State of the SOC de Microsoft y Omdia, una organización usa en promedio 10.9 consolas de seguridad, el 46% de sus alertas son falsos positivos y el 42% nunca se investiga.

Los atacantes ya usan IA. En su estudio Cost of a Data Breach 2026, IBM reporta que 1 de cada 4 brechas de origen malicioso involucró IA, un 56% más que el año anterior, sobre todo con suplantación mediante deepfakes y malware asistido por IA. Lanzar un ataque es cada vez más rápido y barato, y a esa velocidad la defensa también necesita agentes de IA de su lado. Las organizaciones que reportaron usar IA y automatización en sus operaciones de seguridad redujeron el costo de una brecha en casi 2 millones de dólares en promedio.
Los equipos que ganen en la era de los agentes operarán sobre una plataforma que equilibre la velocidad de la IA con el control y la evidencia que hacen falta para confiarles trabajo de alto impacto. En TecnetOne construimos esa plataforma.
Presentamos a Neo y a TecnetSOC Agentic
TecnetOne presenta hoy a Neo, el orquestador de IA y analista de guardia, y a TecnetSOC Agentic. Lo que dimos a conocer por partes llega ahora integrado, con control y evidencia de cada acción.
Un equipo de seguridad completo. Se llama TecnetSOC.
TecnetSOC es el MDR (detección y respuesta gestionadas) de TecnetOne, operado por un SOC agéntico: equipo humano y agentes de IA detectan, investigan y responden a incidentes en tu empresa. Es la plataforma de ciberseguridad agéntica lista para colaborar con tu área de TI, y lo crítico se decide de la mano con una persona.
Tres diferencias lo distinguen de otros SOC tradicionales (MDR):
- Agnóstico, con lo que ya tienes. Conectamos tu antivirus, firewall, correo y nube tal como están, y todo sigue funcionando como hoy.
- Completo, todo en una sola plataforma. La correlación de eventos (SIEM), la protección de equipos (EDR/XDR), la administración remota (RMM), la gestión de vulnerabilidades y el inventario vienen incluidos en el mismo portal desde el plan Guard.
- Agéntico, con IA como base. Varios agentes de IA colaboran en cada caso y le proponen a tu equipo la acción, con la evidencia que la respalda.

Neo comenzó respondiendo en modo de solo lectura, con la información de tu cuenta y la fuente a la vista. Después se incorporó a cada pantalla del portal para explicar lo que ves con tus datos, y más adelante sumó la ejecución de acciones, siempre con confirmación previa y registro de quién autorizó cada una. Hoy investiga y actúa con tu aprobación, sobre una plataforma que ya reúne las piezas de tu operación de seguridad. Cada etapa se detalla en las novedades de TecnetSOC.
«La respuesta fue la que uno espera de un proveedor de primer nivel: rápida, precisa, sin tener que explicar dos veces lo que estaba pasando.»
Eduardo G., CEO, Sector Logística
Ciberseguridad agéntica con un humano en el circuito
En un SOC tradicional todo recae en personas, mientras que en TecnetSOC Agentic los agentes trabajan y tu equipo decide.

- L1, monitoreo y triaje. Los agentes descartan las falsas alarmas y correlacionan las señales en segundos.
- L2, investigación y respuesta. Los agentes investigan y proponen la acción, y tu equipo la aprueba.
- L3, búsqueda proactiva de amenazas (hunting) con Neo. Neo investiga el caso y lo reporta en lenguaje de negocio.
En nuestra operación, TecnetSOC Agentic es 200 veces más eficiente que un SOC tradicional, y 9 de cada 10 casos que ameritan mirada son falsos positivos que el sistema ya filtró. Así, tu empresa crece sin sumar más personas dedicadas a las alertas. Los agentes asumen la revisión y la correlación, un trabajo manual que toma horas y hasta días, y tu equipo aporta el criterio.
Tu equipo de TI sostiene la seguridad, y TecnetSOC Agentic le da la velocidad de la IA
Miles de alertas, y la mayoría son falsas alarmas
Un agente de IA analiza cada alerta en cuanto llega y te presenta solo las que requieren tu atención. Lo descartado queda contabilizado y disponible para tu revisión.

Una consola por herramienta, y alguien juntando capturas para el reporte
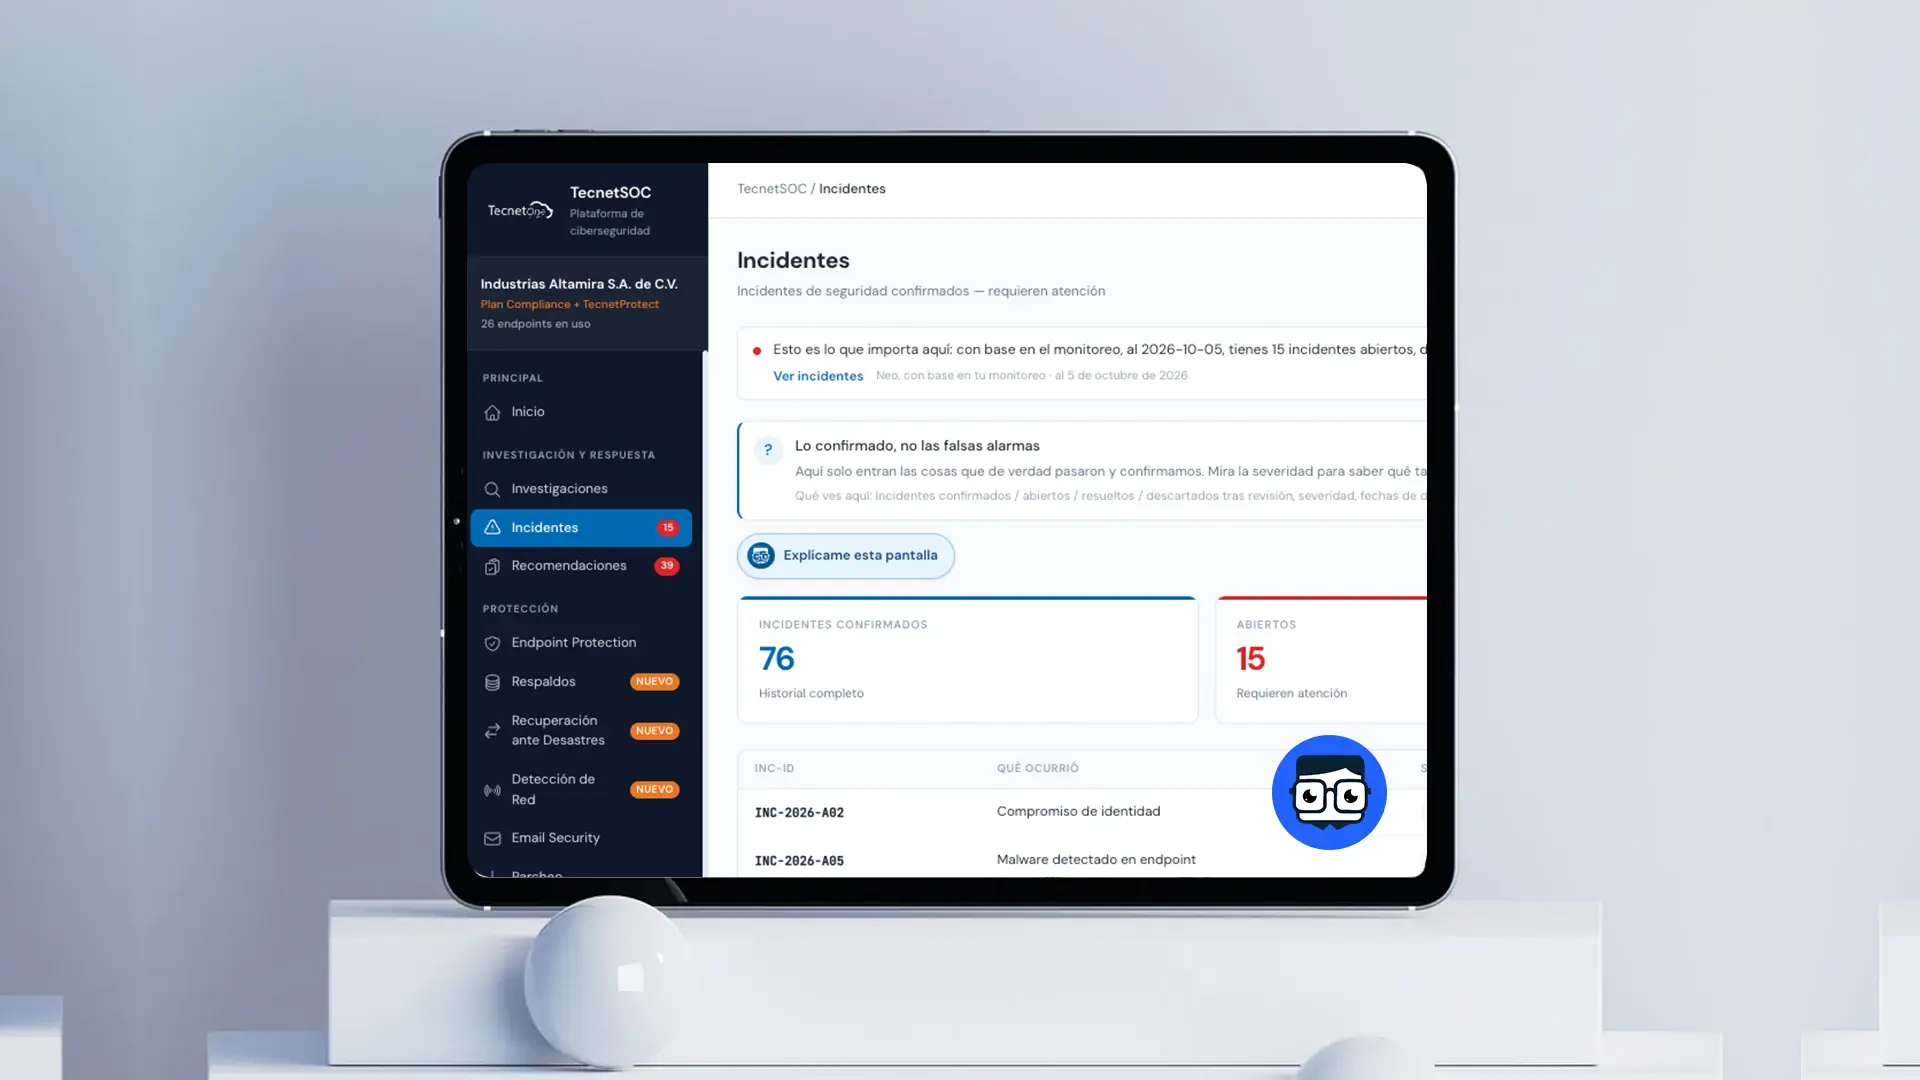
TecnetSOC Agentic se integra con tus herramientas actuales sin sustituir lo que ya funciona, y los módulos de tu operación convergen en un mismo portal. Al entrar ves tu TecnetScore, la postura de seguridad de 0 a 100 por pilar, y lo que el equipo de TecnetSOC hizo por ti en el mes. Te avisamos una sola vez, cuando algo es realmente crítico. Tu reporte semanal, mensual o trimestral abre con un tablero ejecutivo, sin capturas manuales. Las recomendaciones provienen del motor de recomendaciones.
Desde ese mismo portal también puedes:
- Priorizar las actualizaciones. Parcheo separa lo pendiente de lo que se intentó y no se completó, con desglose equipo por equipo.
- Decidir sobre un correo detenido. Ves por qué se detuvo, y tu administrador lo libera o lo reporta como legítimo. Si ya llegó a los buzones, también puede retirarlo.
- Unificar el inventario. Equipos, periféricos y servicios en la nube, cada uno con su responsable y las normas que le aplican, y la evidencia por norma lista para tu auditoría.
- Ensayar tu recuperación. Con TecnetProtect Backup realizas un simulacro sin afectar tu operación y conservas el registro de quién lo ejecutó y con qué resultado.

En la reunión que sigue al incidente, todos voltean a ver a tu equipo
Cada incidente es un expediente vivo con su línea de etapas y el registro de quién hizo qué, como describimos en el módulo de incidentes y el módulo de investigaciones. Si no estás de acuerdo con un veredicto, solicitas la revisión desde el portal, y «Pregúntale al SOC» abre la conversación dentro del mismo caso.

Un auditor solicita registros y hay que recopilarlos equipo por equipo
Registramos cada acción en el momento en que ocurre. El incidente avanza por etapas, de la detección a la contención, la erradicación y la verificación, y cada paso conserva su fecha y su hora. Cuando llega tu auditor, el expediente ya está listo.

Lo que tu empresa expone a internet, y nadie lo ve
Superficie de ataque reúne tus dominios, servicios expuestos y certificados por vencer, con calificación y hallazgos por gravedad. Indica qué priorizar, aunque no sustituye una prueba de penetración.

Ahora es posible pedírselo a Neo
- Pedirle que investigue. Le indicas qué equipo, usuario o señal quieres revisar, y Neo abre el caso y te entrega un veredicto paso a paso.
- Entender sin traducir. Le preguntas qué significa lo que ves en pantalla y te responde con tus datos. Con un clic, genera el resumen ejecutivo.
- Ejecutar bajo tu control. Revisa qué actualizaciones le faltan a un equipo o envía a cuarentena un correo sospechoso. Tu administrador autoriza con un clic, y el resultado llega al chat aunque hayas cerrado el portal.

Una madrugada real de 2026 con TecnetSOC Agentic
Este caso real de un cliente de TecnetSOC, que compartimos anonimizado, se detectó a las 02:47 y se cerró antes del amanecer.

En números: 3 alertas se consolidaron en 1 solo incidente, se revisaron 97 equipos esa misma noche y hubo 0 impacto al negocio. El equipo humano aprobó el cierre y la evidencia quedó completa y lista para presentar. Después, Neo preparó para dirección el resumen ejecutivo del caso, con el riesgo que representó y lo que resolvió el equipo de TecnetSOC.
Colabora de forma segura a gran escala
Cuando más personas y más agentes operan sobre tu seguridad, hacen falta reglas claras, y TecnetSOC Agentic las establece desde el portal.
- Neo propone y tu administrador aprueba. Antes de ejecutarse, cada acción espera la confirmación de quien administra tu cuenta.
- Tú decides cómo se aísla cada equipo. Si el equipo de TecnetSOC confirma una amenaza activa, puede cortar la conexión de red del equipo para frenar la propagación. Mientras está aislado, sigue protegido y monitoreado, y recupera su conexión cuando el equipo lo libera. Equipo por equipo, eliges si el aislamiento es automático o si prefieres que te contactemos antes. Los equipos de infraestructura crítica nunca se aíslan solos.
- Roles y contactos que tú defines. Asignas los roles de tu equipo en el portal, con accesos distintos para quien opera, quien audita y quien dirige. Tú decides a qué contactos llamamos cuando un incidente lo requiere, y las notificaciones llegan solo a quienes participan en cada caso.
- Una bitácora completa. Cada acción aparece con su hora, su autor y su resultado, y las que ejecuta Neo quedan registradas con quién las autorizó.
La plataforma para lo que viene
Con el tiempo, los agentes asumirán una mayor parte del trabajo de operar tu seguridad. Ganarán las organizaciones que cuenten con una plataforma preparada para ello, con agentes que proponen, personas que deciden y evidencia de cada paso.
TecnetSOC Agentic es esa plataforma, y apunta a que tu equipo dirija la seguridad con instrucciones y aprobaciones desde un solo portal. La ciberseguridad agéntica es el modelo, y un SOC agéntico es la forma de operarlo, como explicamos en la guía ¿Qué es un SOC agéntico?. El cierre automático tipo SOAR (respuesta orquestada sin intervención) sigue en nuestra hoja de ruta.
Disponible hoy
Neo y todas las capacidades descritas ya están activos en el portal, y cada módulo se habilita según tu plan. Si ya eres cliente, entra a tu portal: Neo está disponible en cada pantalla. Si todavía no usas TecnetSOC, pruébalo 30 días.
Preguntas frecuentes sobre la ciberseguridad agéntica con TecnetSOC
Viene del inglés agentic cybersecurity. «Agéntica» describe a un sistema de inteligencia artificial que actúa para cumplir un objetivo, en lugar de solo responder preguntas. En seguridad, son agentes que investigan las alertas y proponen acciones, mientras una persona decide lo crítico. La forma de operarlo es un SOC agéntico.
Neo es el orquestador de IA y analista de guardia de TecnetSOC. Está integrado en el portal, con acceso desde cada pantalla, y responde con tus propios datos. Investiga un equipo, un usuario o una señal y explica lo que ves sin lenguaje técnico. Ejecuta acciones solo cuando tu administrador las autoriza.
TecnetSOC Agentic reúne investigaciones e incidentes, recomendaciones, protección de equipos, respaldos de TecnetProtect, seguridad de correo, parcheo, vulnerabilidades, superficie de ataque, concientización, inventario y reportes. Desde el plan Guard incluye SIEM, EDR/XDR y RMM (correlación de eventos, protección de equipos y administración remota), además de vulnerabilidades e inventario, y el acceso a los demás módulos depende de tu plan.
En TecnetSOC Agentic, los agentes investigan el caso y proponen la acción con la evidencia correlacionada. Lo crítico, como escalar o cerrar un incidente, se decide de la mano con una persona. Las acciones de Neo se ejecutan solo cuando quien administra tu cuenta las confirma, y cada una queda registrada con su hora y su autor.
TecnetSOC se integra con lo que ya tienes, porque no buscamos reemplazar lo que funciona. Incluye su propio SIEM, EDR/XDR y RMM, y si ya usas otras herramientas también las conectamos: antivirus, firewall, correo, nube e identidades, como Microsoft 365, Microsoft Defender, Entra ID, Fortinet o Sophos. Hay más de 40 integraciones y, si falta una, la evaluamos.
Si decides no contratar TecnetSOC Agentic, tu cuenta pasa automáticamente al plan Visibility, que es gratuito hasta 10 dispositivos y renovable cada año. No hace falta reinstalar ni reconfigurar nada, y conservas el inventario de tus equipos y la visibilidad de lo que ocurre en ellos.
Recibes tu acceso por correo y entras con Microsoft SSO (inicio de sesión único) o con correo y contraseña. Instalas un sensor ligero de TecnetSOC en cada computadora, servidor o máquina virtual, con Windows, macOS o Linux. El resto opera en la nube y tu información queda en tu propio espacio aislado. Ves información en tu portal el mismo día.
Para profundizar, lee ¿Qué es un SOC agéntico? y sigue las novedades de TecnetSOC.
Scarlet es Marketing & Design Lead y diseñadora en TecnetOne. Une creatividad y estrategia para convertir temas de ciberseguridad y nube en contenidos claros y visualmente atractivos.